
Third Party Risk Management (TPRM): Lieferantenrisiken im Vertrag steuern
Rezvan Golestaneh
Veröffentlicht · 11 Minuten Lesezeit
Third Party Risk Management verbindet das, was du über einen Lieferanten weißt, mit den Vertragsbedingungen, Nachweisen und Prüfterminen, die die Zusammenarbeit absichern.
- Stufe Lieferanten nach Datenzugriff und Abhängigkeit ein.
- Übersetze Ergebnisse der Prüfung in Vertragsklauseln.
- Lege Nachweise direkt beim Vertrag ab.
- Prüfe Lieferanten vor jeder Verlängerung neu.
- Schließe den Ausstieg mit Datenrückgabe und entzogenen Zugängen ab.
Third Party Risk Management (TPRM) heißt: Du erkennst, bewertest und steuerst die Risiken, die von Lieferanten, Dienstleistern und anderen externen Unternehmen ausgehen, auf die dein Betrieb angewiesen ist.
Ein neues SaaS-Tool bekommt Zugriff auf Kundendaten. Der Sicherheitsfragebogen liegt in irgendeinem Postfach. Unterschrieben wurde auf dem Vertragsmuster des Anbieters, bevor jemand die Antworten mit den Bedingungen verglichen hat. Kommt dir das bekannt vor? Wenn du im Mittelstand für Lieferanten zuständig bist, ob im Einkauf, in Operations, Recht, IT oder Compliance, findest du hier einen praktischen Ansatzpunkt: den Vertrag, über den jeder Lieferant ohnehin läuft.
Was ist Third Party Risk Management?
Third Party Risk Management, auf Deutsch Risikomanagement für Drittparteien, ist die laufende Arbeit, mit der du deine Abhängigkeit von externen Unternehmen verstehst und diese Beziehungen kontrollierst.
Eine Risikobewertung fragt bei jedem Lieferanten: Was kann schiefgehen, wie schwer wiegt das, und worauf stützt sich deine Entscheidung? Typische Lieferantenrisiken sind:
- Sicherheit und Daten: Über das Konto eines Support-Dienstleisters werden Kundendaten öffentlich.
- Betrieb und Ausfall: Der Logistikdienstleister fällt aus, und Bestellungen bleiben liegen.
- Compliance und Recht: Ein Auftragsverarbeiter nutzt personenbezogene Daten anders als vereinbart.
- Finanzen: Ein Lieferant kann Leistungen nicht mehr erbringen, die du schon bezahlt hast.
- Reputation: Ein Subunternehmer tritt in deinem Namen so auf, dass Kunden das Vertrauen verlieren.
Die Grenzen sind fließend. Fällt ein Dienst aus, stockt die Arbeit, und gleichzeitig ärgern sich Kunden. Bewerte deshalb die Beziehung so, wie ihr sie tatsächlich lebt: welche Daten der Lieferant sieht und welche Abläufe an ihm hängen.
Warum der Vertrag dein stärkstes Werkzeug ist
Erst der Vertrag macht aus den Ergebnissen deiner Prüfung Pflichten, die du nach der Unterschrift einfordern kannst.
In der Umfrage „NIS Investments 2025“ der ENISA unter Organisationen aus kritischen Sektoren verlangen 63 % von ihren Lieferanten, Sicherheitsstandards einzuhalten und Zertifikate aktuell zu halten. 54 % führen Risikobewertungen oder Audits bei Lieferanten durch. Nur 48 % nehmen Anforderungen an die Cybersicherheit in ihre Lieferantenverträge auf.
Diese Lücke zeigt sich, sobald sich etwas ändert. Ein Fragebogen sagt dir, was heute gilt. Der Vertrag entscheidet, was du morgen verlangen kannst. Muss der Anbieter dich über eine Datenpanne informieren? Darfst du ein Audit verlangen, neuen Unterauftragnehmern widersprechen oder deine Daten zurückbekommen?
Ein ausgefüllter Fragebogen klärt diese Fragen nicht. Lies die Antworten neben dem Vertragsentwurf und mach aus den wichtigen eine schriftliche Zusage. Der Vertrag verhindert nicht jeden Ausfall eines Lieferanten. Er legt aber fest, welche Informationen, welche Mitwirkung und welche Ausstiegsrechte du im Ernstfall hast.
Die Phasen im TPRM, entlang des Vertrags
Ein praxistauglicher Ablauf im Third Party Risk Management folgt fünf Momenten im Vertrag: vor der Unterschrift, bei der Unterschrift, während der Laufzeit, bei der Verlängerung und beim Ausstieg.
| Zeitpunkt | Was du prüfst | Was im Vertrag stehen muss |
|---|---|---|
| Vor der Unterschrift | Datenzugriff, Abhängigkeit, Sicherheitsnachweise, Leistungsfähigkeit | Vertragsvorschläge, die die Lücken aus der Prüfung schließen |
| Bei der Unterschrift | Ob der Wortlaut zur Bewertung und zu den akzeptierten Ausnahmen passt | Vereinbarte Pflichten zu Sicherheit, Audit, Service, Meldungen und Ausstieg |
| Während der Laufzeit | Leistung, Vorfälle, aktuelle Nachweise und gemeldete Änderungen | Berichtspflichten, Prüfrechte und Fristen für Meldungen |
| Bei der Verlängerung | Änderungen bei eurer Nutzung, beim Lieferanten, seinen Nachweisen und den Bedingungen | Aktualisierte Absicherung und tragbare Kündigungs- und Verlängerungsregeln |
| Beim Ausstieg | Daten, Zugänge, offene Leistungen und ob der Nachfolger bereit ist | Pflicht zur Rückgabe oder Löschung, Unterstützung beim Übergang, fortgeltende Pflichten |
Bau diese Prüfungen in deinen Ablauf ein, wenn du Lieferantenverträge verwaltest. Die Ergebnisse der Bewertung sollten bei der Person ankommen, die verhandelt, bevor die Signaturanfrage rausgeht.
Lieferanten zuerst einstufen, dann prüfen
Stufe Lieferanten danach ein, worauf sie Zugriff haben und was ein Ausfall für euch bedeuten würde. Danach richtest du Unterlagen und Prüfaufwand.
Für ein kleines Team reichen meist drei Stufen:
| Stufe | Typische Lieferanten | Unterlagen | Prüfrhythmus |
|---|---|---|---|
| Stufe 1: hohe Abhängigkeit oder Zugriff auf Daten | Lohnabrechnung, Cloud-Hosting, Zahlungsdienstleister, alles mit Kunden- oder Mitarbeiterdaten oder alles, ohne das der Betrieb stillsteht | Unterschriebener Vertrag, AV-Vertrag und SLA, soweit nötig, Sicherheitsnachweise, Fragebogen, Liste der Unterauftragnehmer, dokumentierte Entscheidung | Jährlich und bei jeder Verlängerung |
| Stufe 2: wichtig, aber ersetzbar | Marketingagentur mit begrenztem Datenzugriff | Vertrag, passende Regeln zu Vertraulichkeit und Daten, kurze Bewertung von Zugriff und Abhängigkeit | Bei der Verlängerung |
| Stufe 3: geringes Risiko | Büromaterial ohne Zugriff auf Systeme oder personenbezogene Daten | Allgemeine Einkaufsbedingungen | Keine Prüfung über die Standardbedingungen hinaus |
Jeder Lieferant bekommt eine verantwortliche Person. Sie holt bei Bedarf Fachleute dazu und sorgt dafür, dass die Prüfung abgeschlossen wird.
Das Einkaufsvolumen allein bestimmt die Stufe nicht. Ein günstiges Tool mit Personaldaten gehört in die Datenprüfung. Eine Agentur, die plötzlich Zugriff auf eure gesamte Kundendatenbank bekommt, musst du neu bewerten, auch wenn ihr Honorar gleich bleibt.
Halte Stufen, nötige Nachweise, Prüfrhythmus und die Person, die Ausnahmen freigibt, in einer kurzen Richtlinie fest. Das ist bereits ein brauchbares TPRM-Rahmenwerk, mit dem auch jemand anderes arbeiten kann, wenn du nicht da bist.
Aus jedem Prüfergebnis wird eine Klausel
Jedes wesentliche Ergebnis der Lieferantenprüfung sollte zu einem Vertragsvorschlag führen oder zu einer dokumentierten Entscheidung, welches Risiko ihr bewusst tragt.
| Wenn die Prüfung zeigt … | … gehört das in den Vertrag |
|---|---|
| Der Anbieter setzt Unterauftragnehmer ein, die eure Daten sehen | Regeln für Unterauftragnehmer mit Vorankündigung von Änderungen und Widerspruchsrecht |
| Du kannst die Sicherheit des Anbieters nicht selbst prüfen | Ein Auditrecht oder regelmäßige Berichte und Zertifikate, mit einem Weg, Lücken nachzuverfolgen |
| Der Anbieter verarbeitet personenbezogene Daten in deinem Auftrag | Ein AV-Vertrag nach Art. 28 DSGVO, soweit anwendbar |
| Ein Ausfall würde eure Arbeit stoppen | Messbare Service-Level, Berichte und Gutschriften bei Unterschreitung |
| Der Anbieter könnte verkauft werden | Eine Change-of-Control-Regel mit Meldepflicht und einem vereinbarten Ausstiegsrecht |
| Eine Datenpanne würde euch schaden | Eine Meldepflicht bei Sicherheitsvorfällen mit Frist, Ansprechperson und nötigen Angaben |
| Ein schneller Wechsel könnte nötig werden | Kündigungsrechte und die Rückgabe oder Löschung der Daten, mit vereinbarten Fristen und Kosten |
- Verschwiegenheitsklausel Eine Verschwiegenheitsklausel verpflichtet eine Partei, vertrauliche Informationen nicht weiterzugeben und nicht für eigene Zwecke zu nutzen. Sie steht in Arbeits-, Gesellschafts- und Kooperationsverträgen und in jeder Geheimhaltungsvereinbarung.
- Haftungsausschluss Ein Haftungsausschluss schließt die Haftung einer Vertragspartei für bestimmte Schäden oder Mängel aus oder begrenzt sie. Für Vorsatz gilt er nie, und in Allgemeinen Geschäftsbedingungen setzt das Gesetz weitere Grenzen.
- Vertragsstrafe Eine Vertragsstrafe (in Österreich oft Pönale) ist ein fester Betrag, den eine Partei zahlt, wenn sie eine Pflicht verletzt, etwa einen Termin überschreitet. Der Gläubiger muss dafür keinen Schaden nachweisen.
- Höhere Gewalt Eine Klausel zu höherer Gewalt (Force Majeure) befreit eine Partei von ihren Pflichten, solange ein Ereignis außerhalb ihrer Kontrolle die Leistung verhindert, etwa Unwetter, Krieg oder behördliche Anordnungen. Sie regelt auch, was danach mit dem Vertrag passiert.
- Sonderkündigungsrecht Ein Sonderkündigungsrecht erlaubt einer Partei, einen Vertrag bei einem bestimmten Ereignis vorzeitig zu beenden, auch wenn die ordentliche Kündigung ausgeschlossen ist oder eine lange Frist gilt. Es kann im Gesetz stehen oder im Vertrag vereinbart sein.
- Kündigungsfrist Eine Kündigungsfrist legt fest, wie lange ein Vertrag nach einer ordentlichen Kündigung noch läuft. Das Gesetz setzt Mindestfristen, besonders für Arbeitsverhältnisse; der Vertrag kann längere Fristen und feste Kündigungstermine vorsehen.
Prüf den Wortlaut im Rahmen deines Vertragsrisikomanagements. Die Überschrift einer Klausel sagt noch nicht, ob du das Recht im Ernstfall auch nutzen kannst.
Ein Auditrecht, das gerade die Systeme mit euren Daten ausnimmt, beantwortet das Prüfergebnis zum Beispiel nicht. Lehnt der Lieferant eine nötige Regelung ab, halte fest, wer diese Lücke akzeptiert, warum, und welche praktische Maßnahme sie abdeckt. Ein unbeantworteter Kommentar in der Verhandlung darf nicht stillschweigend zur Freigabe werden.
Eine Nachweisakte neben jedem Vertrag
Bewahre die Unterlagen, auf die sich deine Entscheidung stützt, direkt beim Vertrag auf. So sieht die nächste Person, worauf du dich verlassen hast.
Für jeden Lieferanten der Stufe 1 gehören dazu:
- der unterschriebene Vertrag und der AV-Vertrag
- ein aktuelles Zertifikat, etwa ISO 27001, oder der Prüfbericht des Anbieters
- der ausgefüllte Sicherheitsfragebogen
- die Liste der Unterauftragnehmer zum Zeitpunkt der Unterschrift
- ein Versicherungsnachweis, falls vereinbart
- die Notizen der verantwortlichen Person, inklusive akzeptierter Lücken und offener Punkte
Prüf, ob ein Nachweis wirklich die Leistung abdeckt, die du einkaufst. Ein Zertifikat für einen anderen Geschäftsbereich des Anbieters beantwortet deine Frage nicht.
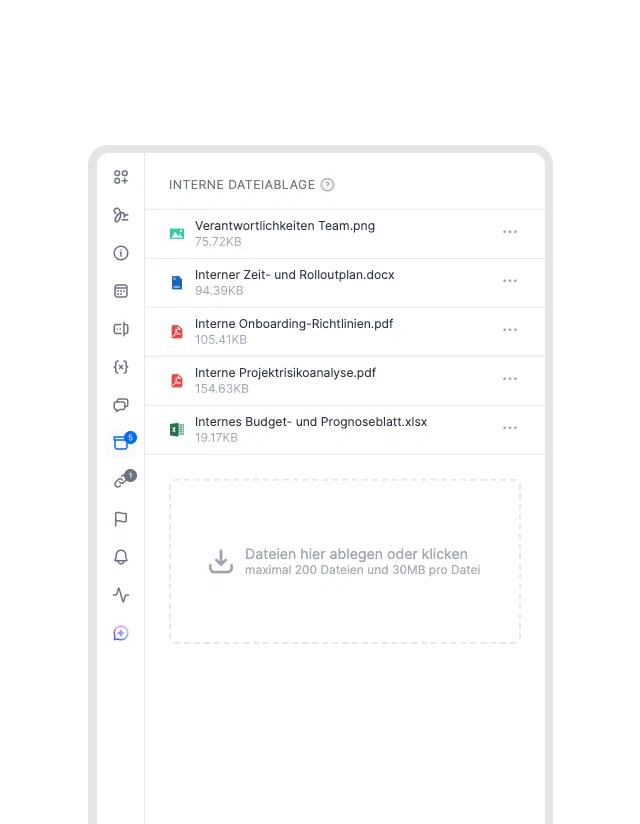
In fynk legst du Fragebögen, Berichte und Prüfnotizen als interne Dateien beim Vertrag ab. Sie erscheinen nicht als Anhang, so bleiben interne Bewertungen getrennt vom Vertrag und seinen Anlagen.
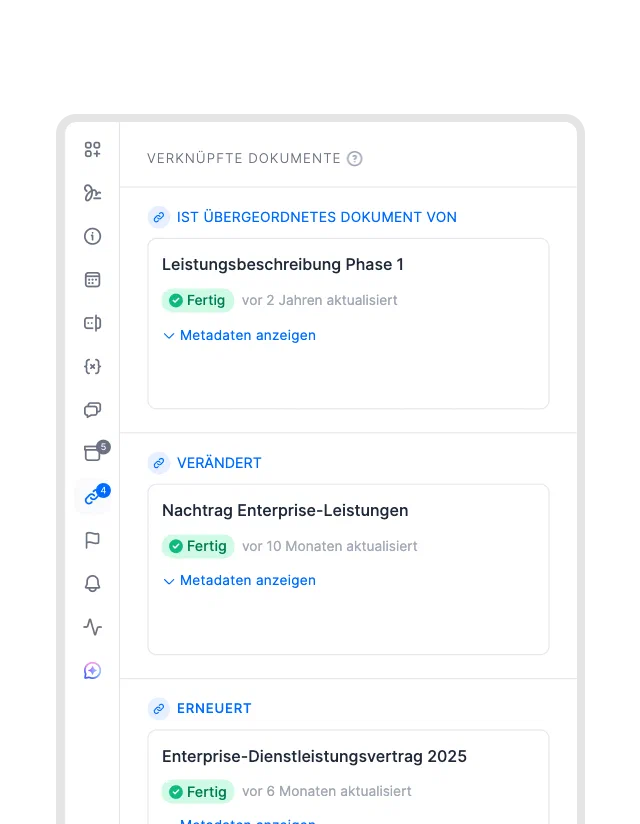
Zusammengehörige Vereinbarungen wie AV-Vertrag, SLA und Nachträge verknüpfst du mit dem Hauptvertrag. Willst du prüfen, wie die Dokumente zusammenspielen, liegen sie nur einen Klick auseinander.
Wir nutzen fynk hauptsächlich für Vertragsmanagement und E-Signaturen. Es ermöglicht eine zentrale und konforme Datenspeicherung sowie eine zuverlässige Zugriffs- und Rechteverwaltung.
Lieferanten im Blick behalten, ohne eigenes TPRM-Tool
Lieferantenprüfungen bleiben auch ohne eigene TPRM-Software machbar, wenn du Zuständigkeit, Prüftermine und Klauselprüfung mit den Verträgen verbindest, die du ohnehin verwaltest.
Schritt 1: Die nächste Prüfung wird zur Aufgabe
Die verantwortliche Person trägt einen Prüftermin am Vertrag ein und legt fest, was sie prüft. Beim Lohnabrechnungsdienstleister heißt das zum Beispiel: aktuelle Sicherheitsnachweise anfordern und die Liste der Unterauftragnehmer bestätigen lassen.
Mit Aufgaben und Erinnerungen in fynk hängst du zugewiesene Arbeit an Vertragsdaten, Phasen oder Felder. Setz den Termin so früh, dass offene Fragen vor der Entscheidung über die Verlängerung geklärt sind.
Schritt 2: Fehlende Regelungen in allen Verträgen finden
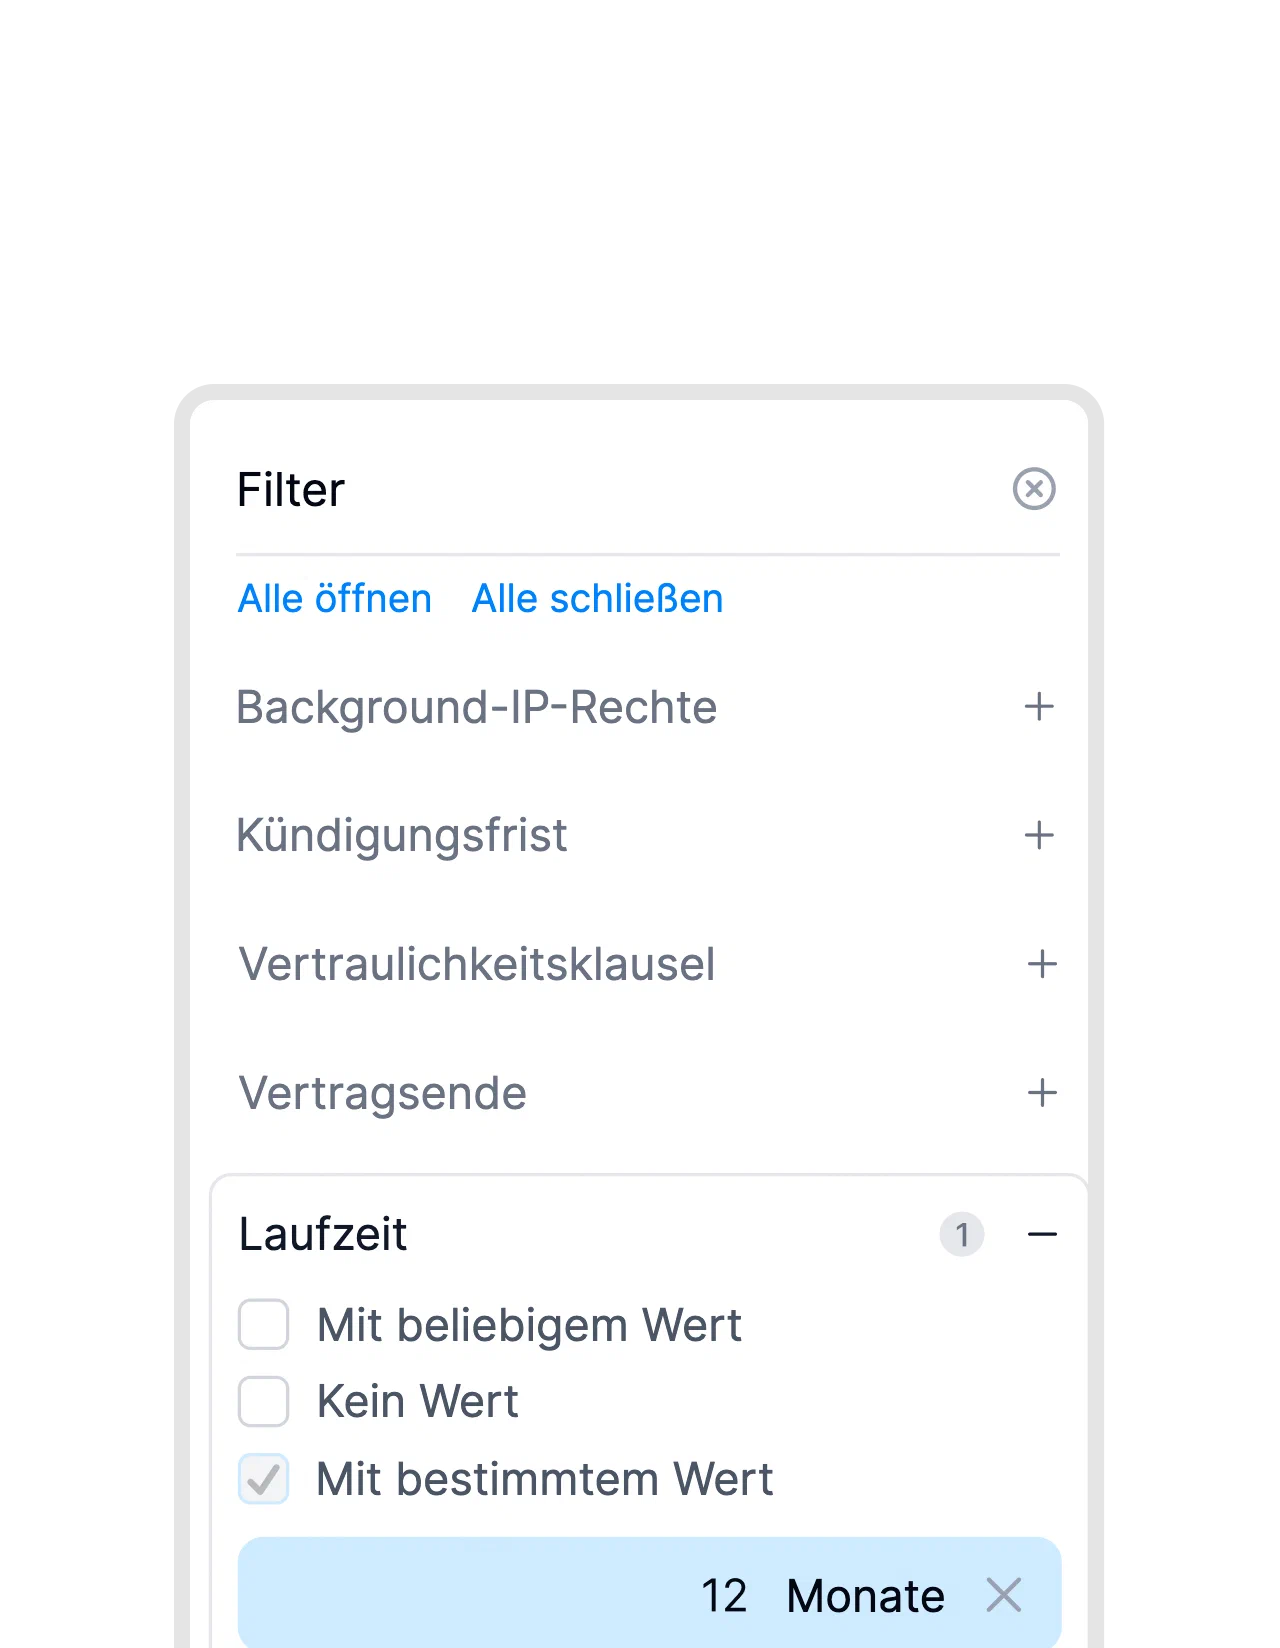
Lege in fynk eigene Metadatenfelder an, etwa „Auditrecht“ oder „Meldung neuer Unterauftragnehmer“, mit einer Anweisung, nach der die KI von fynk das Feld in jedem Vertrag ausfüllt. Dann filterst du die Lieferantenverträge, in denen die Klausel fehlt.
Die Anweisung kann zum Beispiel fragen, ob der Vertrag eine Ankündigung verlangt, bevor ein neuer Unterauftragnehmer hinzukommt. Prüf die Treffer am Wortlaut, bevor du entscheidest, was du nachverhandelst.
Schritt 3: Jede Verlängerung ist eine neue Prüfung
Vergleiche die aktuellen Nachweise mit eurer heutigen Nutzung. Hat der Anbieter inzwischen Zugriff auf mehr Daten? Gibt es ungelöste Serviceprobleme? Halte fest, ob ihr weitermacht, Änderungen verlangt oder aussteigt.
Bevor du auf dem Vertragsmuster eines Lieferanten unterschreibst, gleicht die KI-Prüfung von fynk es mit deinem Playbook für Lieferantenverträge ab. Regeln schreibst du als ganze Sätze, etwa „Der Lieferant muss uns eine Verletzung des Schutzes personenbezogener Daten melden.“ Die KI markiert fehlende Anforderungen und erklärt, warum. So weiß die prüfende Person genau, was noch zu klären ist.
Der Einkauf von Conrad Electronic nutzt Playbooks und Vorlagen, die gemeinsam mit der Rechtsabteilung entstanden sind, um kritische Klauseln in allen Verträgen zu markieren.
Der Ausstieg: der Schritt, den die meisten vergessen
Ein Lieferant ist erst dann sauber abgelöst, wenn die Arbeit umgezogen ist, die Zugänge entzogen sind und die vereinbarten Pflichten zu den Daten erfüllt sind.
Verteile diese Aufgaben, bevor die Leistung endet:
- Rechtzeitig kündigen. Prüf Kündigungsfrist, vorgeschriebene Form und Empfänger.
- Daten zurückholen oder löschen lassen. Halte dich an den vereinbarten Ablauf und lass dir die Löschung schriftlich bestätigen.
- Zugänge entziehen. Schließe die Konten des Anbieters und sperre seinen Zugriff auf eure Systeme.
- Zugangsdaten und Geräte einsammeln. Hol Geräte zurück und deaktiviere alle Zugangsdaten, die für den Auftrag vergeben wurden.
- Fortgeltende Pflichten prüfen. Kläre, was weiter gilt, etwa Vertraulichkeit, Prüfrechte und Haftung.
- Die Arbeit übergeben. Stell sicher, dass der Nachfolger übernehmen kann, bevor der alte Dienst abgeschaltet wird.
- Nachweise archivieren. Bewahre den Vertrag zusammen mit Kündigung, Prüfnotizen und den Belegen für den abgeschlossenen Ausstieg auf.
Ein Lieferant, der nach dem Ausstieg noch Zugriff hat, ist immer noch ein Drittanbieter.
Welche Regeln das verlangen können
DSGVO, NIS2 und DORA können Vorgaben für Lieferantenverträge oder für die Sicherheit der Lieferkette machen, je nachdem, welche Regeln für dein Unternehmen gelten.
DSGVO: Verarbeitet ein Lieferant personenbezogene Daten in deinem Auftrag, verlangt Art. 28 DSGVO einen Vertrag. Er regelt unter anderem die Verarbeitung nur nach deinen Weisungen, Vertraulichkeit, Sicherheit, Unterauftragsverarbeiter, Unterstützung, Rückgabe oder Löschung am Ende und Informationen für Prüfungen. Die Vorlage für den Auftragsverarbeitungsvertrag setzt diese Punkte um.
NIS2: In Deutschland setzt das BSI-Gesetz die NIS2-Richtlinie um. Besonders wichtige und wichtige Einrichtungen müssen nach § 30 Abs. 2 Nr. 4 BSIG auch die „Sicherheit der Lieferkette einschließlich sicherheitsbezogener Aspekte der Beziehungen zu unmittelbaren Anbietern oder Diensteanbietern“ abdecken.
DORA: Für Finanzunternehmen gelten eigene Vorgaben für Verträge mit IKT-Drittdienstleistern. Laut der Auswertung der BaFin zu IKT-Vorfällen 2025 führte ein Vorfall bei einem Drittdienstleister im Schnitt zu IKT-Vorfällen bei 39 Finanzunternehmen.
Lieferkettengesetz: Das LkSG gilt direkt nur für Unternehmen ab 1.000 Beschäftigten im Inland. Als Lieferant eines solchen Unternehmens wirst du aber oft gebeten, vertraglich zuzusichern, dass du seine menschenrechts- und umweltbezogenen Erwartungen einhältst.
Kostenlose Vorlagen für Lieferantenverträge
 AVV Vorlage: Auftragsverarbeitungsvertrag nach Art. 28 DSGVO
Für jeden Lieferanten, der personenbezogene Daten in deinem Auftrag verarbeitet.
Vorlage nutzen Dienstleistungsvertrag Muster
Leistung, Vergütung, Haftung und Kündigung für externe Dienstleister.
Vorlage nutzen Geheimhaltungsvereinbarung (NDA-Vertrag): Muster und Vorlage
Schütze vertrauliche Informationen schon vor der Lieferantenprüfung.
Vorlage nutzen
Sieh, welchen Lieferantenverträgen eine wichtige Klausel fehlt.
FAQ zum Third Party Risk Management
Fang beim Zugriff des Lieferanten und bei eurer Abhängigkeit von seiner Leistung an. Danach wählst du die Prüfungen, die genau diese Risiken abdecken.
Ein praktisches Modell mit fünf Phasen: Prüfung vor der Unterschrift, Vertragsschluss, laufende Überwachung, Prüfung vor der Verlängerung und Ausstieg. In jeder Phase verbindest du das Gelernte mit dem Vertrag, den Nachweisen und einer zugewiesenen Aufgabe. Nutze die Phasen als wiederkehrende Prüfpunkte, statt die erste Bewertung als erledigt abzuhaken.
Lieferantenrisikomanagement (Vendor Risk Management) betrifft Unternehmen, von denen du Waren oder Leistungen kaufst. Third Party Risk Management kann zusätzlich andere externe Beziehungen umfassen, etwa Vertriebs- oder Kooperationspartner. Im Alltag eines kleineren Unternehmens ist die Arbeit fast dieselbe: Risiko bewerten, Absicherung vereinbaren, die Beziehung regelmäßig neu prüfen.
Enterprise Risk Management (ERM) betrachtet alle Risiken eines Unternehmens, von Markt und Finanzen bis zu Personal und IT. TPRM ist ein Teil davon und konzentriert sich auf Risiken, die von Lieferanten, Dienstleistern und anderen externen Partnern ausgehen. Die Ergebnisse aus dem TPRM fließen in das Gesamtbild des ERM ein.
Als Ausgangspunkt: Lieferanten der Stufe 1 jährlich und bei jeder Verlängerung, Stufe 2 bei der Verlängerung. Für Stufe 3 braucht es in diesem Modell keine geplante Prüfung über die Standardbedingungen hinaus. Prüf früher neu, wenn sich Datenzugriff, Abhängigkeit oder die Lage des Lieferanten ändern.
Kleine Unternehmen brauchen einen angemessenen Weg, die externen Partner zu steuern, auf die sie angewiesen sind. Fang mit Lieferantenstufen, einer verantwortlichen Person je Lieferant, Vertragsanforderungen, einer Nachweisakte und Prüfterminen an. Ob ein förmliches Programm gesetzlich vorgeschrieben ist, hängt von den Regeln ab, die für dein Unternehmen gelten.
Der Ablauf plus der Ort, an dem er läuft: eine Lieferantenliste mit Stufen, eine verantwortliche Person je Lieferant, die Bewertungen, die Vertragsbedingungen, die Nachweise und die Prüftermine. Große Unternehmen kaufen dafür eine eigene TPRM-Plattform. Ein kleines Team kann es mit seiner Vertragsmanagement-Software umsetzen, mit Aufgaben, Erinnerungen und Feldern an jedem Lieferantenvertrag.
Gib der nächsten Lieferantenprüfung einen Platz im Vertrag, die Nachweise daneben und einen Prüftermin, für den jemand verantwortlich ist.
Suchst du eine Software für Vertragsmanagement?
Erfahre, wie fynk Abschlüsse beschleunigt und das digitale Unterschreiben einfacher macht. Buch eine Demo und sieh fynk in Aktion.
Bitte beachten Sie, dass keiner der Inhalte in unserem Blog als Rechtsberatung angesehen werden sollte. Wir verstehen die Komplexitäten und Feinheiten rechtlicher Angelegenheiten und so sehr wir uns auch bemühen, unsere Informationen genau und nützlich zu gestalten, können diese nicht den individuellen Rat eines qualifizierten Rechtsanwalts ersetzen.
Erhalte regelmäßig wertvolle Inhalte rund um Vertragsmanagement

Weniger Zeit mit Verträgen. Mehr Zeit für dein Unternehmen.
Verträge so verwalten, wie es sein sollte: schnell, klar und zu deinen Bedingungen.
Kein aufwendiges Setup
In Tagen statt Monaten live
Kein Lock-in
Jederzeit vollständiger Export
Keine versteckten Kosten
Signaturen inklusive, keine Umschlaggebühr