


SCIM-Provisioning: Vertragszugriffe, die deinem Verzeichnis folgen.
Nimm jemanden in Microsoft Entra ID oder Okta in eine Gruppe auf, und die Person bekommt ein fynk-Konto mit der passenden Rolle. Wechselt sie die Gruppe, ändert sich die Rolle mit. Nimmst du sie heraus, ist auch der Zugang weg.


Eintritte, Wechsel und Austritte, einmal geregelt.
Ein- und Austritte pflegst du ohnehin im Identity Provider. Wer sie in jeder App noch einmal von Hand nachträgt, vergisst irgendwann jemanden, und wer längst weg ist, liest weiter jeden unterschriebenen Vertrag.
 Eintritte
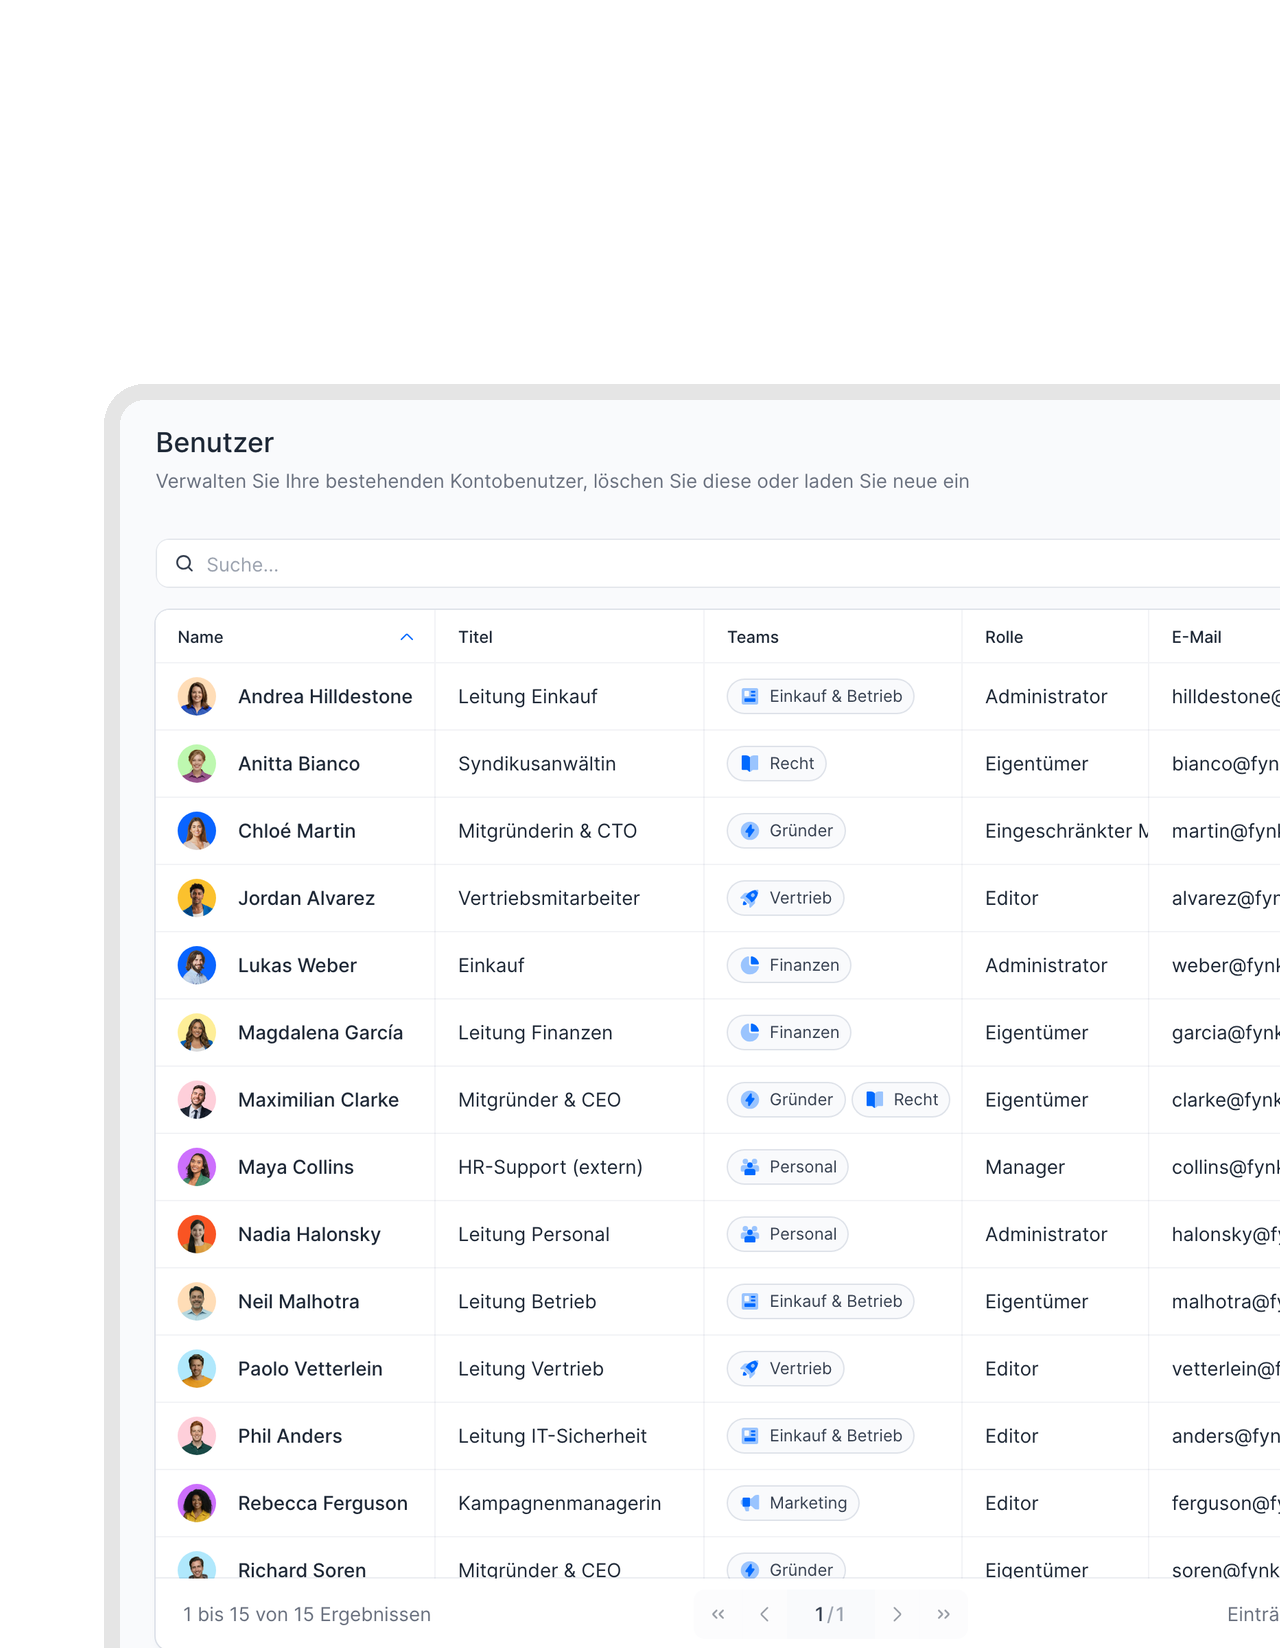
Neue Kolleg:innen haben fynk ab dem ersten Tag.
Füg jemanden im Identity Provider einer fynk-Rollengruppe hinzu, und SCIM legt das fynk-Konto mit Name, E-Mail und Rolle an. Keine Einladungsmail, kein Ticket an die Admins.FUNKTIONEN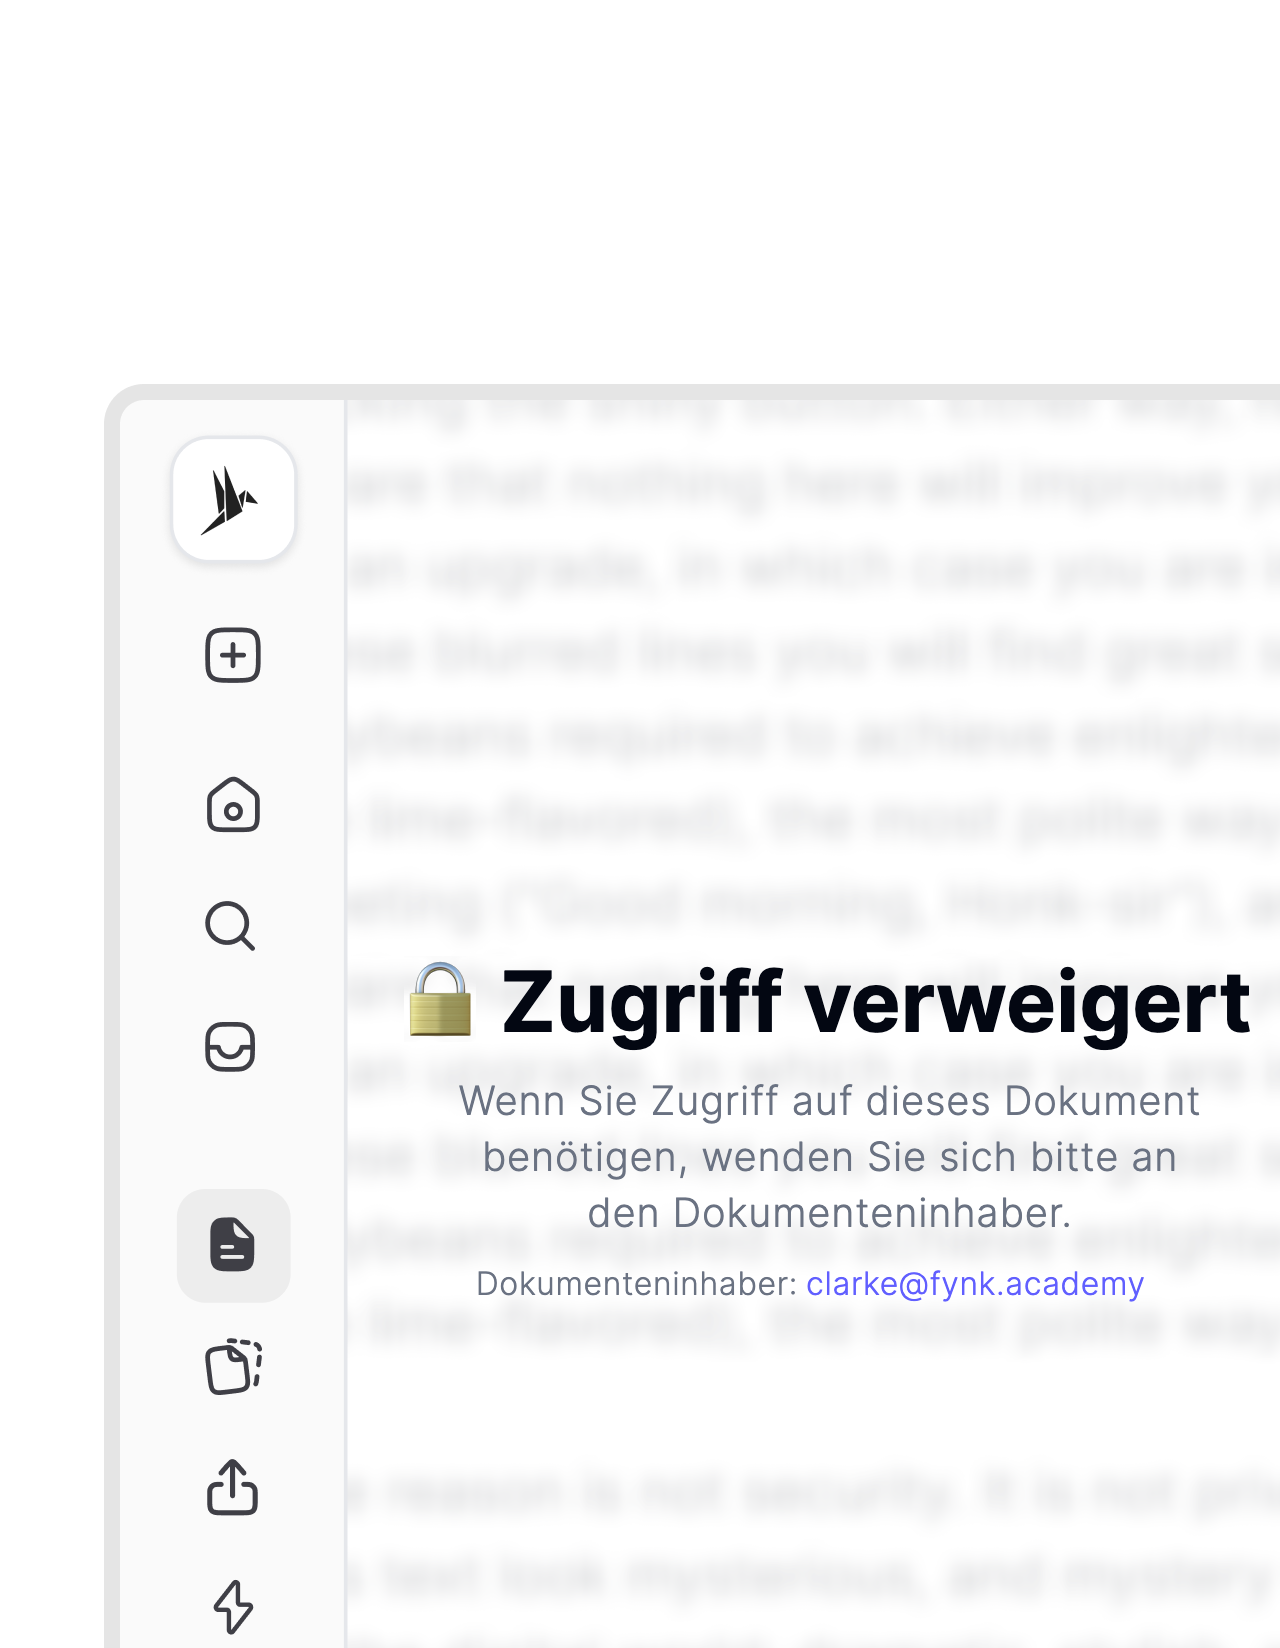 Austritte
Wer geht, nimmt den Zugang nicht mit.
Deaktivierst du jemanden im Verzeichnis oder ist die Person in keiner fynk-Rollengruppe mehr, verliert sie bei der nächsten Synchronisierung den Zugang zu fynk. Niemand liest nach dem letzten Arbeitstag noch Verträge.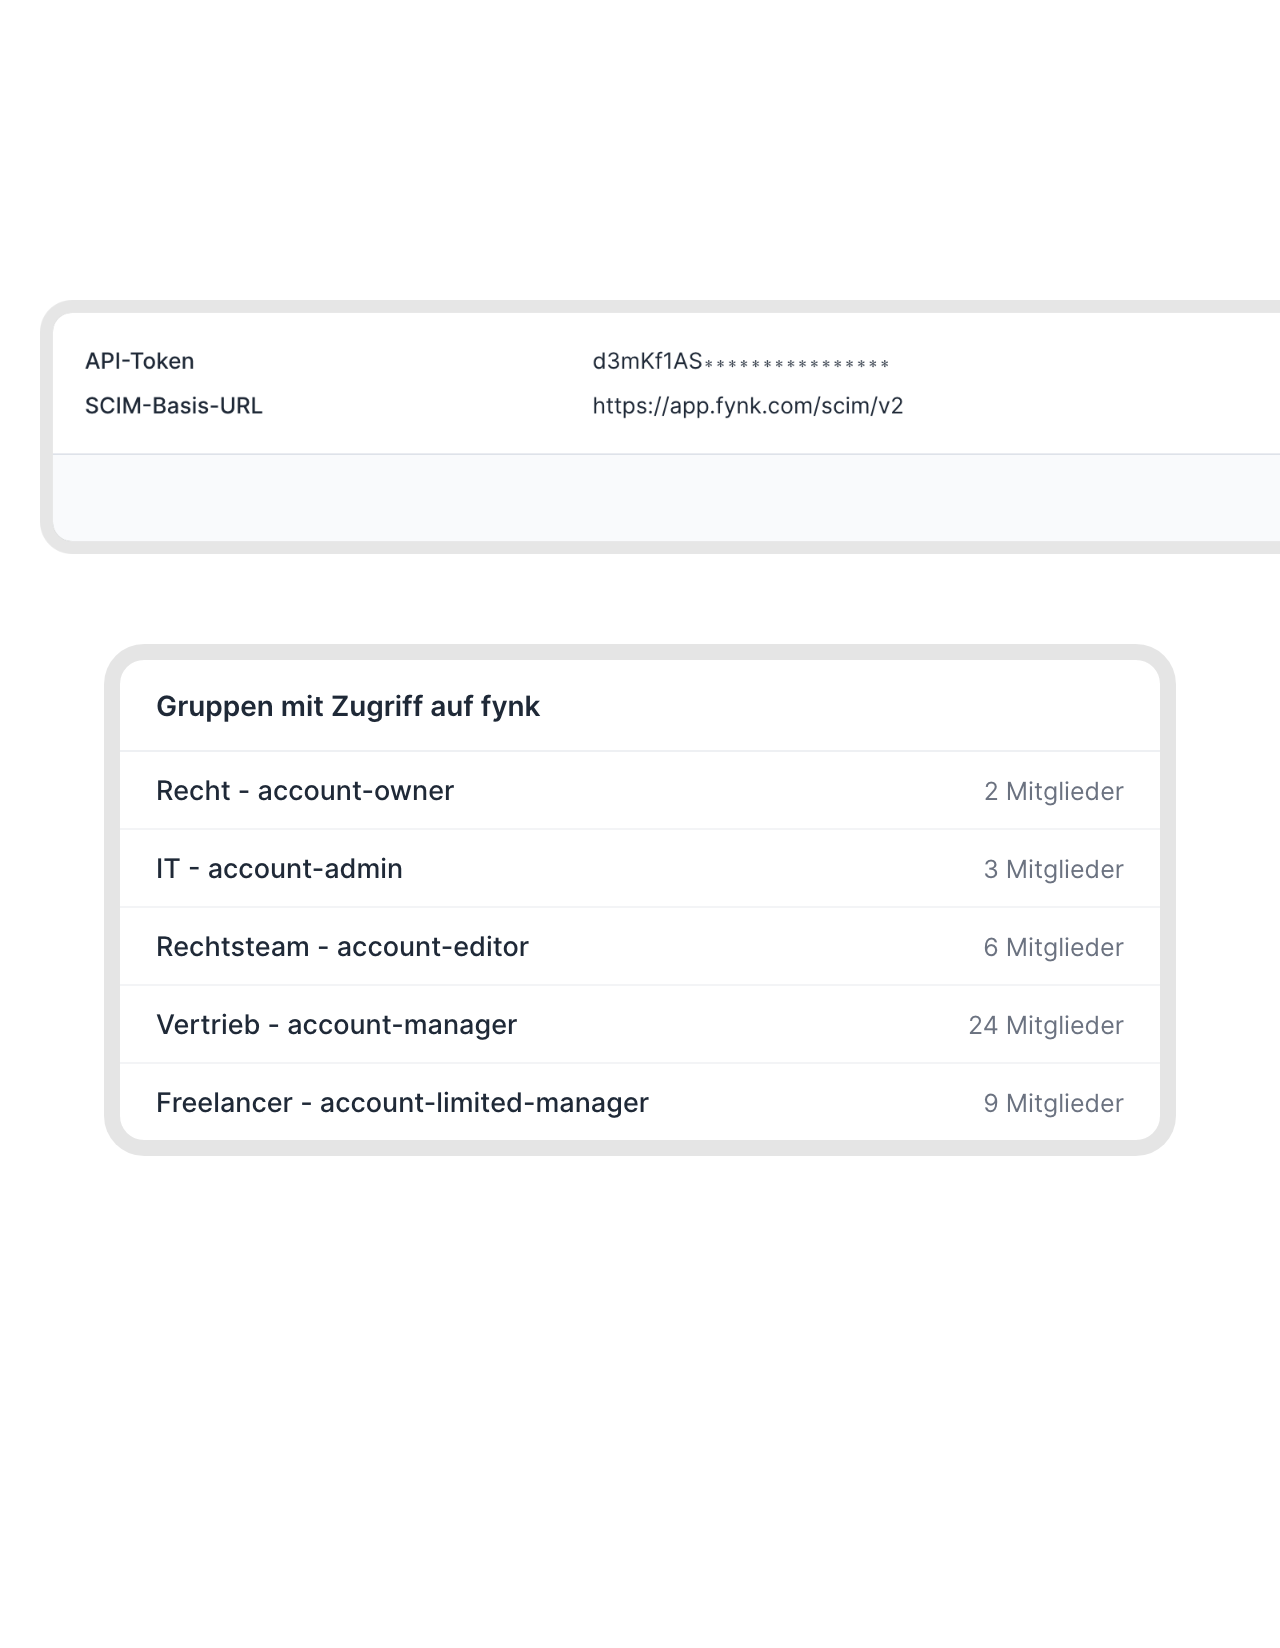 Rollen aus Gruppen
Der Gruppenname bestimmt die Rolle in fynk.
fynk liest die Rolle aus dem Gruppennamen: Enthält er „account-owner“, „account-admin“, „account-editor“, „account-manager“ oder „account-limited-manager“, bekommt die Person die Rolle Eigentümer, Administrator, Editor, Manager oder Eingeschränkter Manager. Wechselt jemand die Gruppe, wechselt die Rolle mit. Dein Verzeichnis hat das letzte Wort: Ändert jemand eine Rolle in fynk von Hand, setzt die nächste Synchronisierung sie zurück.FUNKTIONEN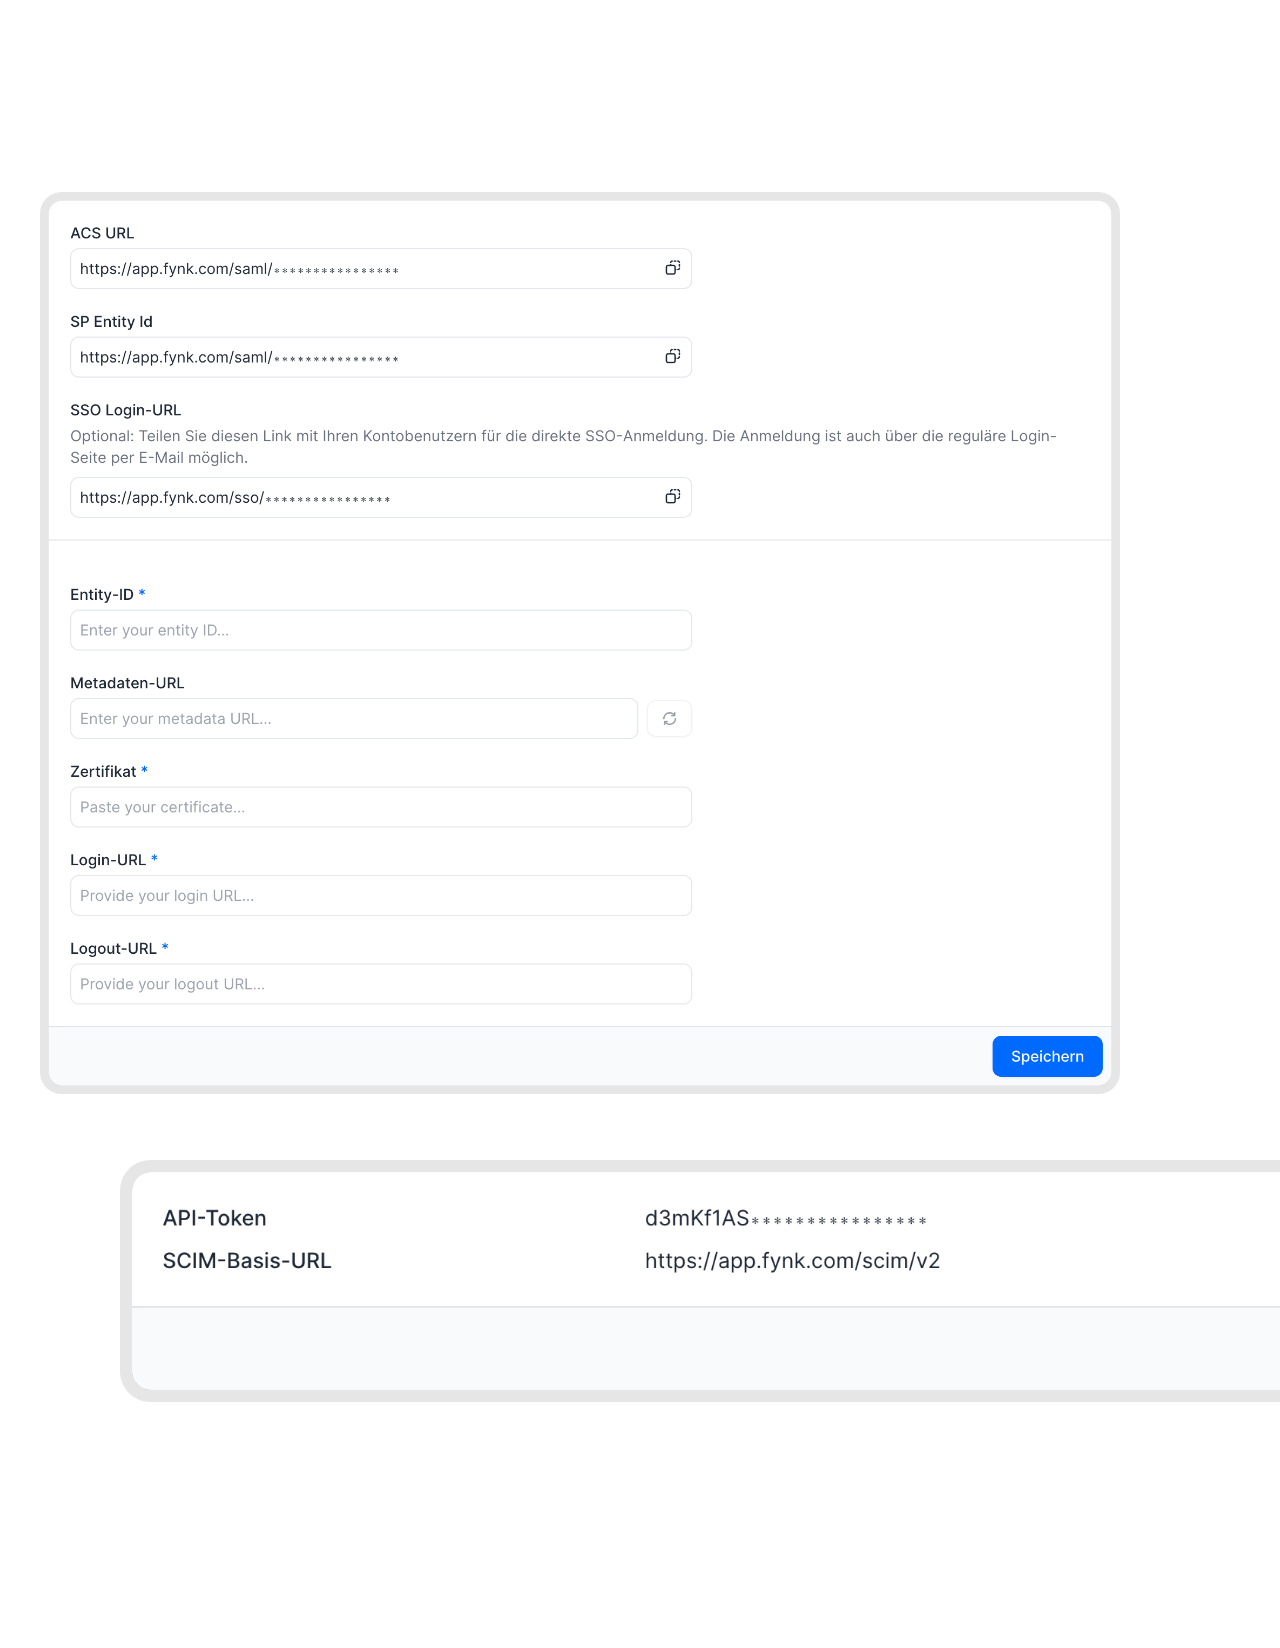 Single Sign-OnMehr zu Single Sign-On
SSO für die Anmeldung, SCIM für die Nutzerliste.
Richte zuerst SAML Single Sign-On ein und leg dann im Identity Provider eine zweite App für SCIM an. Alle melden sich mit ihrem Firmenkonto an, und ein Konto zum Anmelden hat nur, wer in deinen fynk-Rollengruppen ist.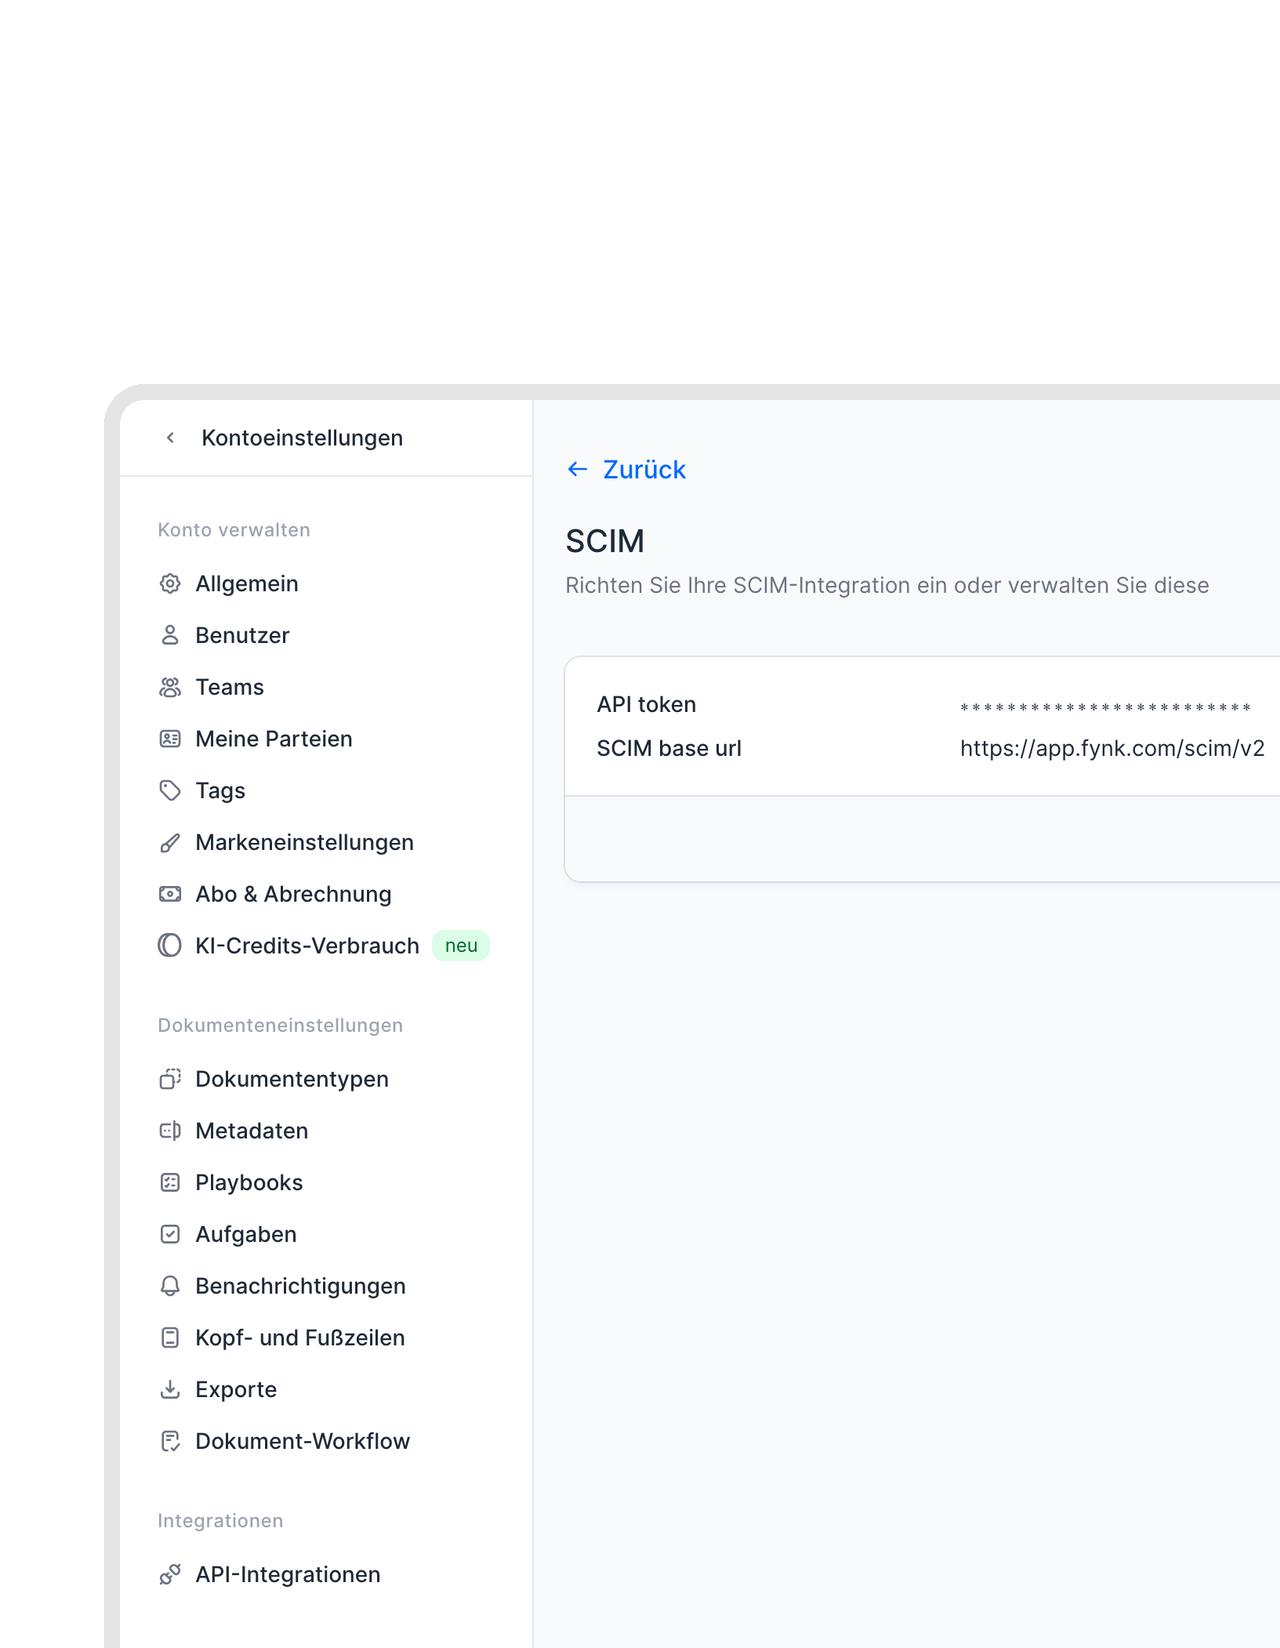 Jedes SCIM-2.0-VerzeichnisZur Einrichtungsanleitung
Microsoft Entra ID, Okta oder ein anderes Verzeichnis mit SCIM 2.0.
SCIM ist ein offener Standard. fynk funktioniert deshalb mit jedem Verzeichnis, das SCIM 2.0 unterstützt, zum Beispiel Google Workspace. Die Anleitung führt Schritt für Schritt durch Microsoft Entra ID und Okta, für Entra ID brauchst du eine P1- oder P2-Lizenz. Basis-URL und API-Token kopierst du aus fynk in deinen Identity Provider. Änderungen kommen alle 20 bis 40 Minuten an, und wenn es eilt, startest du die Synchronisierung von Hand.



"Unterschätze nicht den Wert von moderner, intuitiver Benutzerführung. Die Leute sagen: fynk macht so viel Spaß. Vertragsarbeit fühlt sich damit richtig gut an. Das beschleunigt die Akzeptanz, und genau deshalb vertrauen wir fynk für unsere Vertrags-Workflows im ganzen Unternehmen."
Warum IT-Teams fynk per SCIM anbinden.
Benutzerverwaltung für fynk, erledigt in dem Tool, das ihr ohnehin betreibt.
Keine manuellen Einladungen.
Neue Kolleg:innen bekommen bei der nächsten Synchronisierung ein fynk-Konto mit der passenden Rolle, ohne dass jemand eine Einladung verschickt.
Automatisches Offboarding.
Wer in keiner fynk-Rollengruppe mehr ist, wird bei der nächsten Synchronisierung aus fynk entfernt.
Rollen aus Gruppen.
Fünf Gruppennamen entsprechen direkt den Rollen in fynk, vom Eingeschränkten Manager bis zum Eigentümer.
Name und E-Mail synchron.
E-Mail, Vorname, Nachname und Aktiv-Status kommen aus eurem Verzeichnis.
Jedes SCIM-2.0-Verzeichnis.
Microsoft Entra ID, Okta und andere Verzeichnisse mit SCIM 2.0, zum Beispiel Google Workspace.
Dein Verzeichnis hat das letzte Wort.
Änderungen von Hand in fynk setzt die nächste Synchronisierung zurück. So passt fynk immer zu dem, was die IT hinterlegt hat.
SCIM in fynk einrichten
Verfügbar im Pro-Tarif. Du brauchst in fynk die Rolle Eigentümer oder Administrator, und für Entra ID eine P1- oder P2-Lizenz.
- Schritt 1
Öffne in fynk Kontoeinstellungen > API-Integrationen > SCIM, leg die Integration an und kopiere Basis-URL und API-Token.
- Schritt 2
Füg fynk im Identity Provider als SCIM-App hinzu und trag beide Werte ein. Leg für jede fynk-Rolle eine Gruppe an und ordne die Personen zu.
- Schritt 3
Starte das Provisioning. Ab dann synchronisiert dein Identity Provider alle 20 bis 40 Minuten.
So funktioniert SCIM in fynk
fynk unterstützt SCIM 2.0. Dein Identity Provider ist die führende Quelle: Er überträgt Nutzer:innen und ihre Gruppen an fynk, und fynk macht aus den Gruppen Rollen.
Gruppen und Rollen
| Gruppenname enthält | Rolle in fynk |
|---|---|
| account-owner | Eigentümer |
| account-admin | Administrator |
| account-editor | Editor |
| account-manager | Manager |
| account-limited-manager | Eingeschränkter Manager |
Den Rest des Namens wählst du frei, zum Beispiel „Vertrieb - account-manager“.
Was synchronisiert wird
| Synchronisiert | Nicht synchronisiert |
|---|---|
| E-Mail (userName), Vorname, Nachname, Aktiv-Status, Rolle über die Gruppenzugehörigkeit | Teams in fynk, verschachtelte Gruppen, Zuordnung von Gruppen zu Teams. Teams verwaltest du weiter in fynk. |
Prüf deine Gruppen, bevor du das Provisioning startest. Wer in keiner der fünf Gruppen ist, wird aus fynk entfernt, und wessen Gruppe nicht zur aktuellen Rolle passt, bekommt die Rolle der Gruppe. Dabei kann auch der Zugang zu den Kontoeinstellungen verloren gehen.
Identität ist nur ein Teil deines Stacks.
Single Sign-On, Ereignisse für eure eigenen Systeme und die API dahinter.
 SSOAuthentication
 WebhooksDeveloper
-
APIAutomation
 Copilot StudioAI
 Microsoft TeamsCommunication
 SharePointStorage
Häufig gestellte Fragen.
SCIM (System for Cross-domain Identity Management) ist ein offener Standard, mit dem dein Identity Provider Nutzerkonten in anderen Anwendungen anlegt, aktualisiert und entfernt. Mit SCIM verwaltet Microsoft Entra ID, Okta oder ein anderes Verzeichnis mit SCIM 2.0 deine fynk-Nutzer:innen und ihre Rollen.
Jedes Verzeichnis mit SCIM 2.0, zum Beispiel Microsoft Entra ID, Okta oder Google Workspace. Die Anleitung zur SCIM-Einrichtung im Hilfecenter führt Schritt für Schritt durch Entra ID und Okta, mit den Attribut-Zuordnungen. Bei einem anderen Anbieter hilft dir unser Support bei der Einrichtung.
SCIM-Provisioning ist Teil des Pro-Tarifs, eingerichtet wird es von einer Person mit der Rolle Eigentümer oder Administrator. Was jeder Tarif enthält, siehst du in den Preisen.
Über Gruppen im Identity Provider, deren Namen account-owner, account-admin, account-editor, account-manager oder account-limited-manager enthalten. Jede steht für die entsprechende Rolle in fynk. Wer in keiner dieser Gruppen ist, wird aus fynk entfernt. Prüf deine Gruppen also, bevor du das Provisioning startest.
Ist eine Person im Verzeichnis deaktiviert oder in keiner fynk-Rollengruppe mehr, verliert sie bei der nächsten Synchronisierung den Zugang zu fynk.
Alle 20 bis 40 Minuten, nach dem Zeitplan deines Identity Providers. In Entra ID startest du eine Synchronisierung bei Bedarf auch von Hand. Manuelle Änderungen in fynk, etwa eine andere Rolle, überschreibt die nächste Synchronisierung.
Nein. SCIM verwaltet Nutzer:innen und ihre Rollen, den Teams weist du sie in fynk zu. Verschachtelte Gruppen werden nicht unterstützt.
Single Sign-On regelt die Anmeldung. SCIM regelt, wer ein Konto hat und welche Rolle. Die meisten Unternehmen nutzen beides: zuerst SSO einrichten, dann im Identity Provider eine zweite App für SCIM anlegen.
Bestehende Nutzer:innen bleiben in fynk. Spätere Änderungen in deinem Identity Provider werden nicht mehr synchronisiert.
Noch Fragen?




Zugriffe, die sich prüfen lassen.

Europäisch by design.
In Österreich entworfen und entwickelt. fynk wird in der EU gehostet, in ISO-27001-zertifizierten Rechenzentren.

Sicherheit im Kern
Verschlüsselung bei der Übertragung und im Ruhezustand, dazu sichere Entwicklungsstandards auf einer durchgehend überwachten Infrastruktur.

Verzeichnis zuerst
Dein Identity Provider bleibt die führende Quelle dafür, wer welche Rolle hat.

DSGVO, fest verankert
Vollständig konform mit den europäischen Datenschutzvorgaben, abgesichert durch regelmäßige Audits und externe Penetrationstests.
Vertraut von Unternehmen weltweit


Weniger Zeit mit Verträgen. Mehr Zeit für dein Unternehmen.
Verträge so verwalten, wie es sein sollte: schnell, klar und zu deinen Bedingungen.
Kein aufwendiges Setup
In Tagen statt Monaten live
Kein Lock-in
Jederzeit vollständiger Export
Keine versteckten Kosten
Signaturen inklusive, keine Umschlaggebühr