


Ein Firmen-Login für fynk, verwaltet von deiner IT.
Verbinde fynk mit Microsoft Entra ID, Okta, Google Workspace oder einem anderen Identity Provider mit SAML 2.0. Alle melden sich mit dem Konto an, das sie überall sonst auch nutzen, und eure Anmelderegeln wie die Mehrfaktor-Authentifizierung gelten auch für Verträge.


In Verträgen stehen Preise, Gehälter und Konditionen. Die Anmeldung sollte euren Regeln folgen.
Jede App mit eigenem Passwort ist ein Login mehr, den jemand zurücksetzen muss und den ihr sperren müsst, wenn jemand geht. Mit SSO läuft der Zugang zu fynk über denselben Identity Provider wie E-Mail und alle anderen Arbeits-Apps. Die IT legt die Regeln einmal fest.
 Firmen-Login
Anmelden mit dem Konto, das dein Team schon hat.
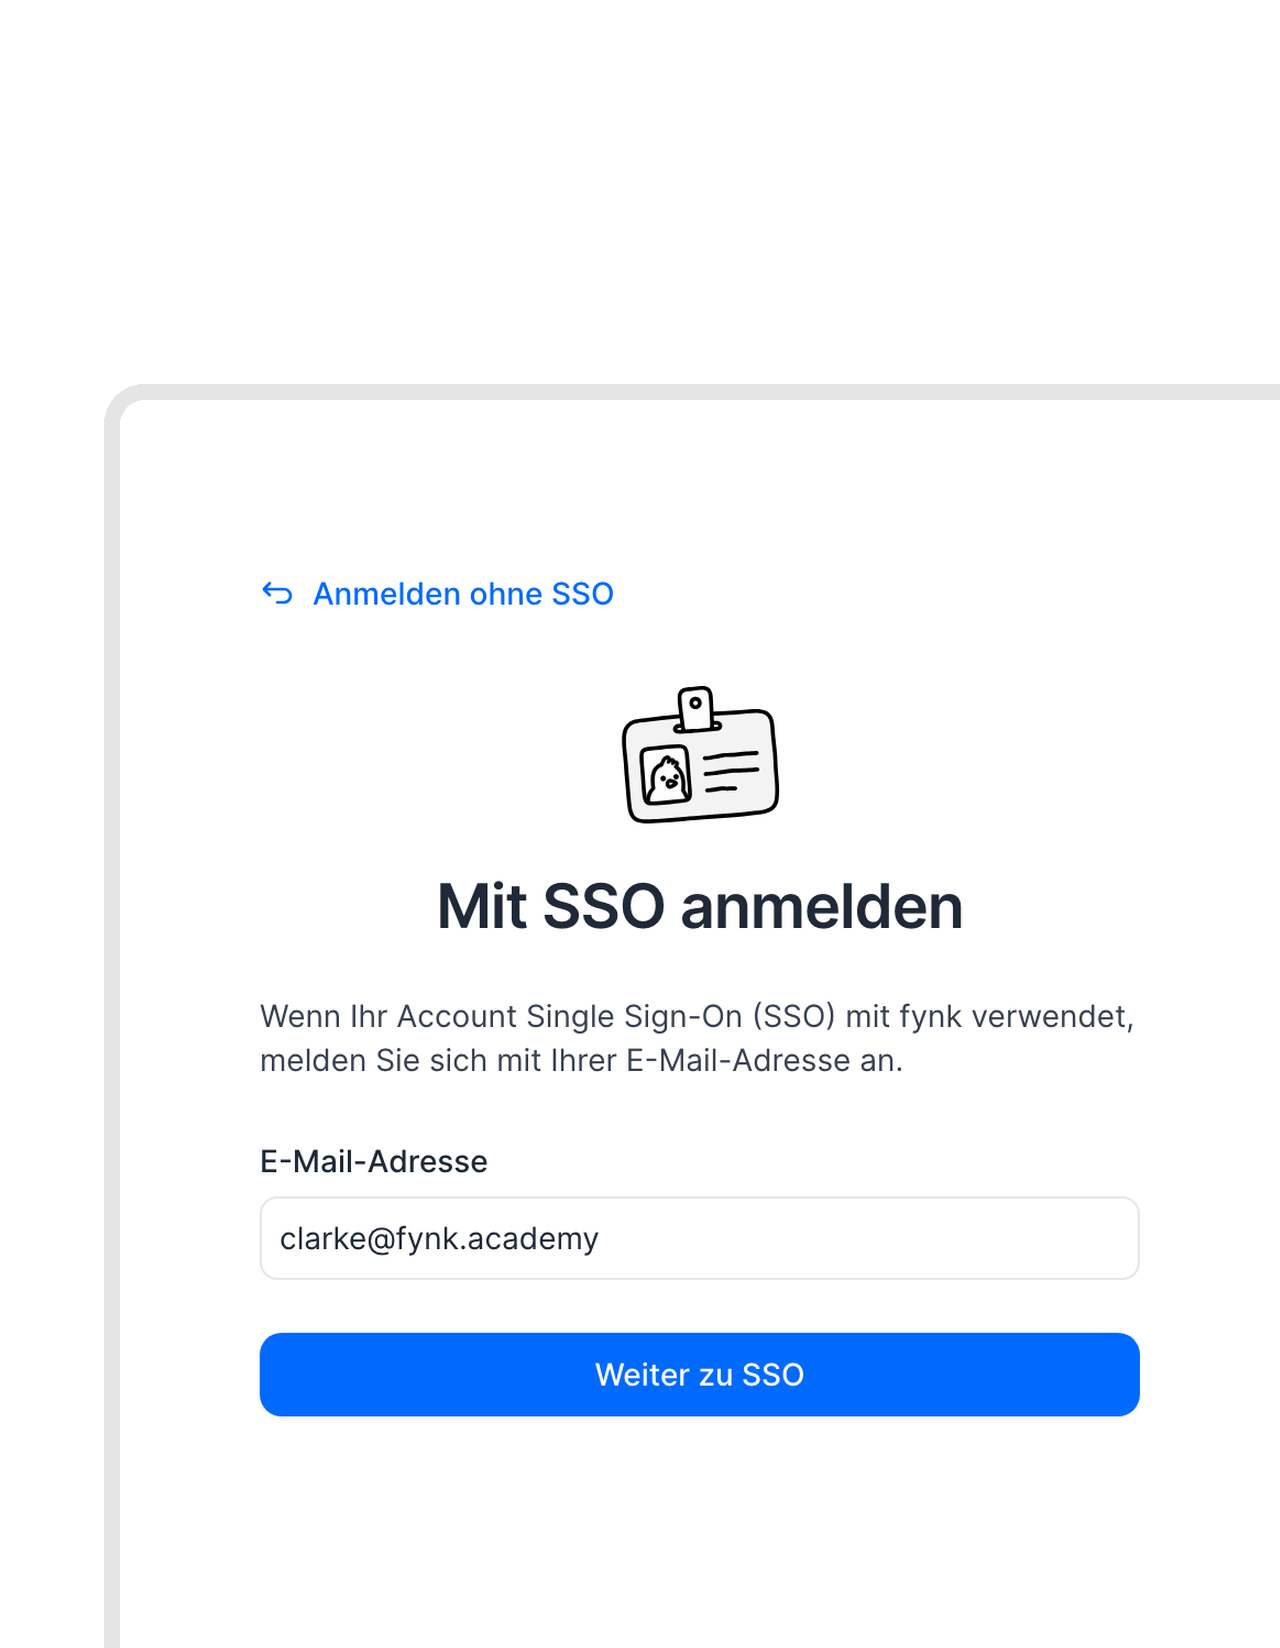
fynk übergibt die Anmeldung an deinen Identity Provider. Dein Team wählt auf der fynk-Anmeldeseite „Mit SSO anmelden“, gibt die geschäftliche E-Mail-Adresse ein und meldet sich mit dem Firmenkonto an, das es überall sonst auch nutzt. Oder du teilst den direkten SSO-Login-Link von fynk. So oder so braucht niemand ein eigenes fynk-Passwort.FUNKTIONEN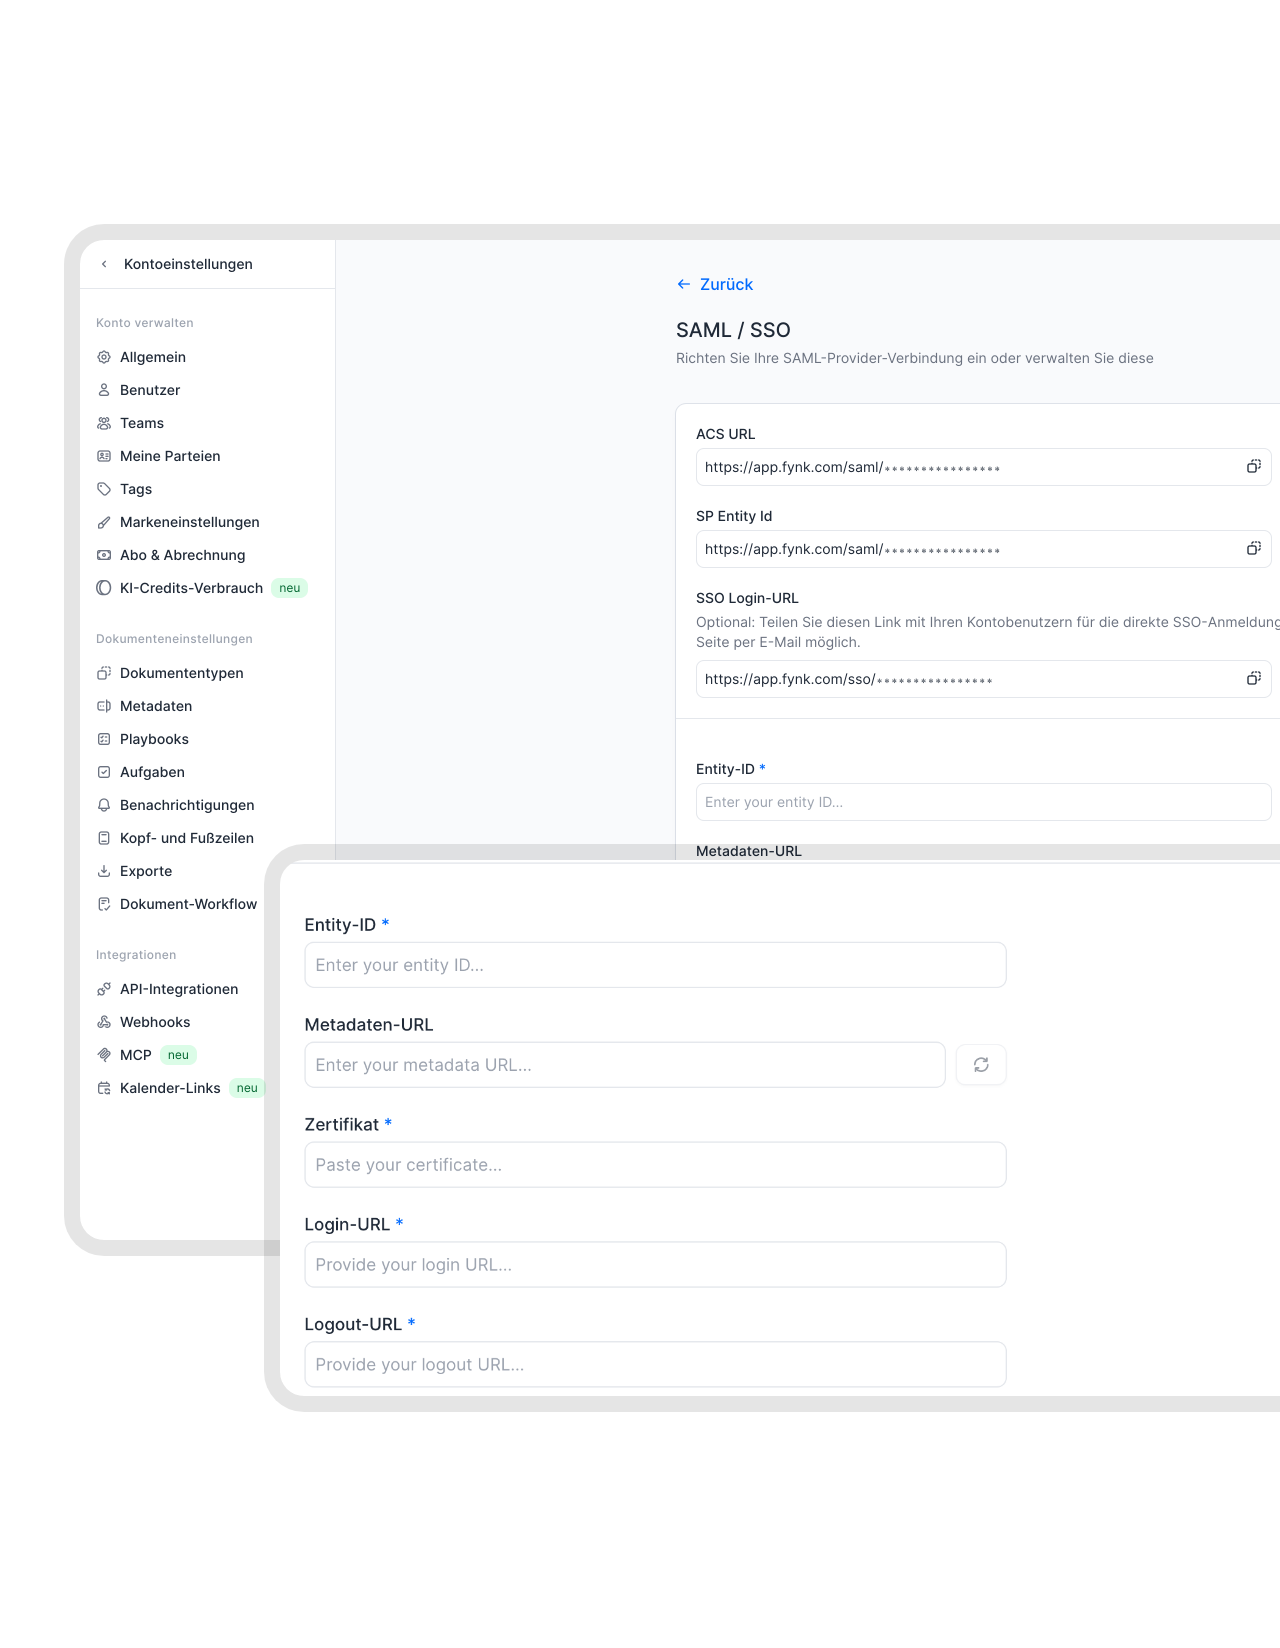 EinrichtungZur Einrichtungsanleitung
Eine Metadaten-URL einfügen, der Rest füllt sich selbst.
Trag die ACS URL und die SP Entity ID aus fynk in deinem Identity Provider ein und füg dessen Metadaten-URL in fynk ein. Entity-ID, Zertifikat, Login- und Logout-URL kommen aus den Metadaten. Weil fynk sie regelmäßig abgleicht, sperrt ein abgelaufenes Zertifikat niemanden aus.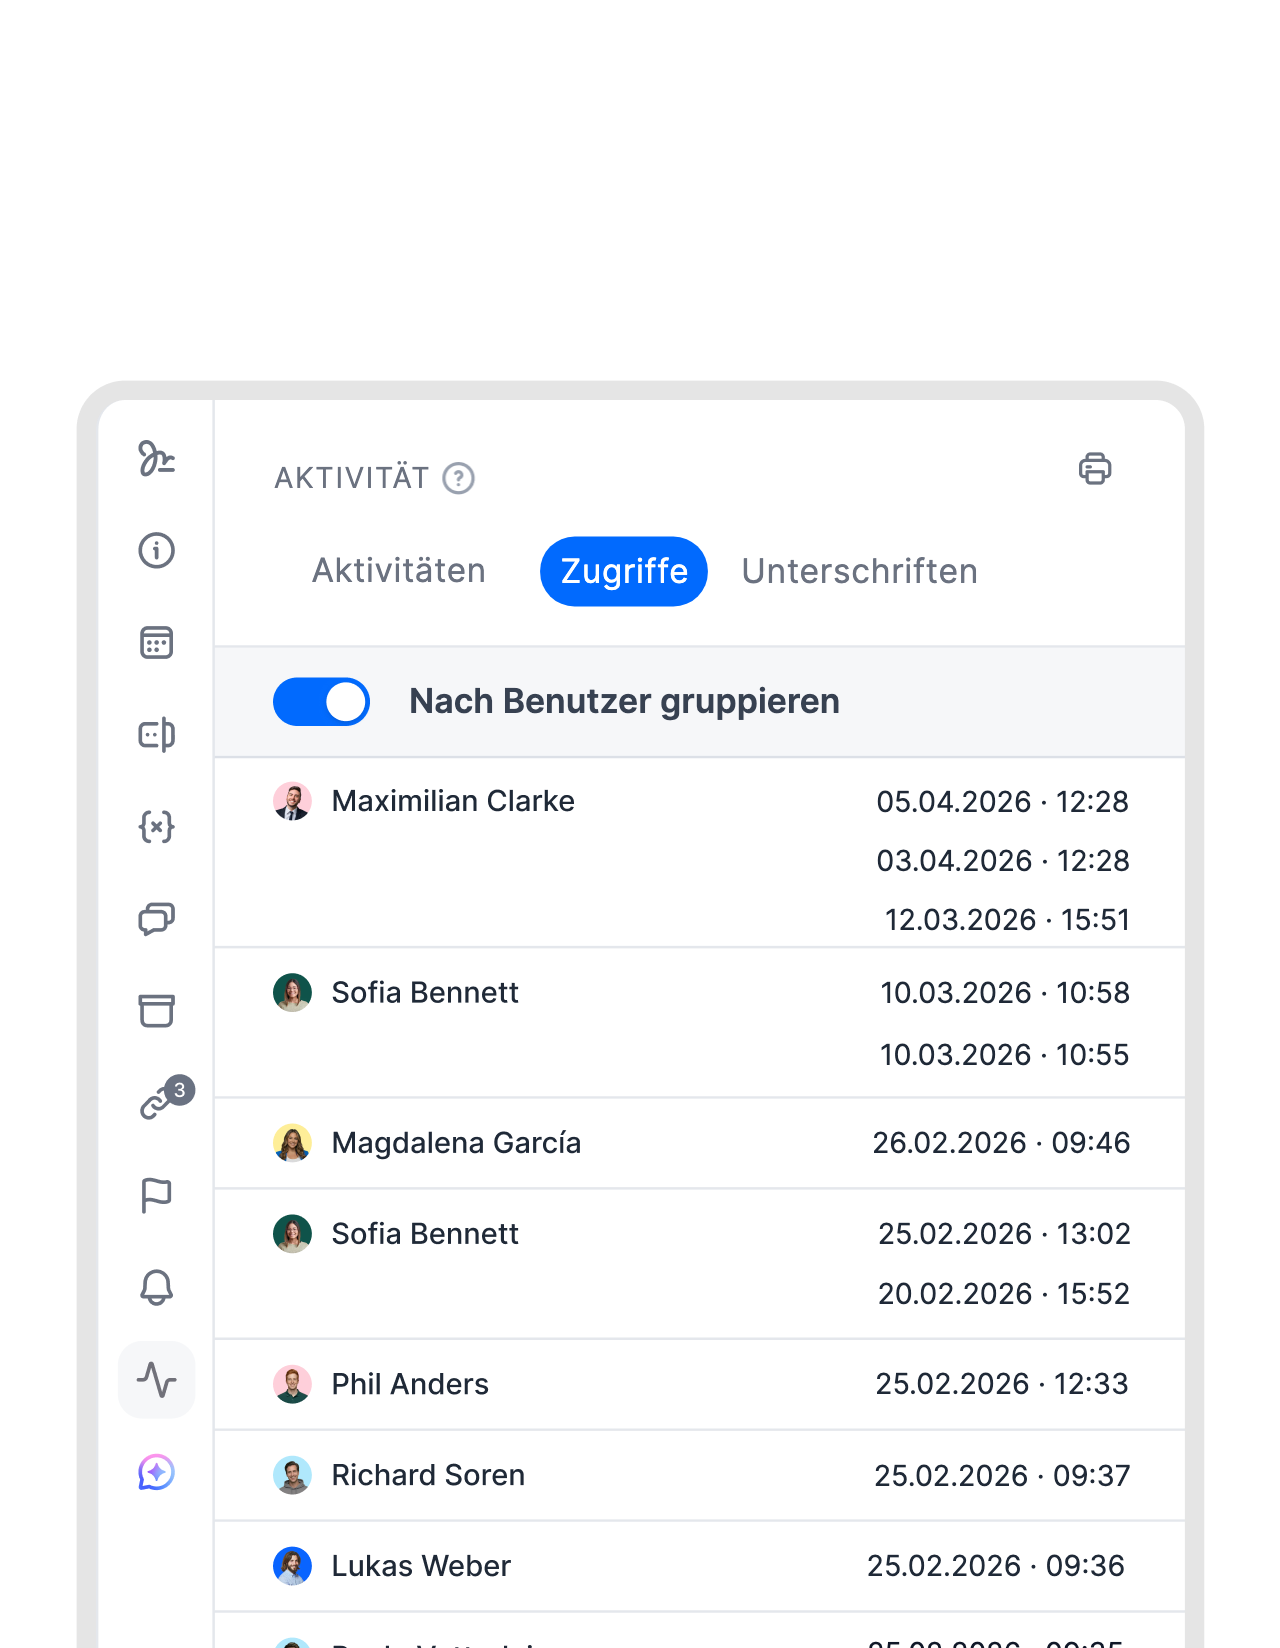 SSO erzwingen
Anmeldung per Passwort abschalten, sobald SSO läuft.
Läuft SSO, kann eine Person mit der Rolle Eigentümer oder Administrator, die sich selbst per SSO angemeldet hat, es erzwingen. Ab dann kommt niemand mehr mit E-Mail und Passwort in fynk, und die Regeln deines Identity Providers, etwa zu Geräten oder Netzwerken, gelten auch für fynk. Wird ein Firmenkonto deaktiviert, endet damit auch der Zugang zu euren Verträgen.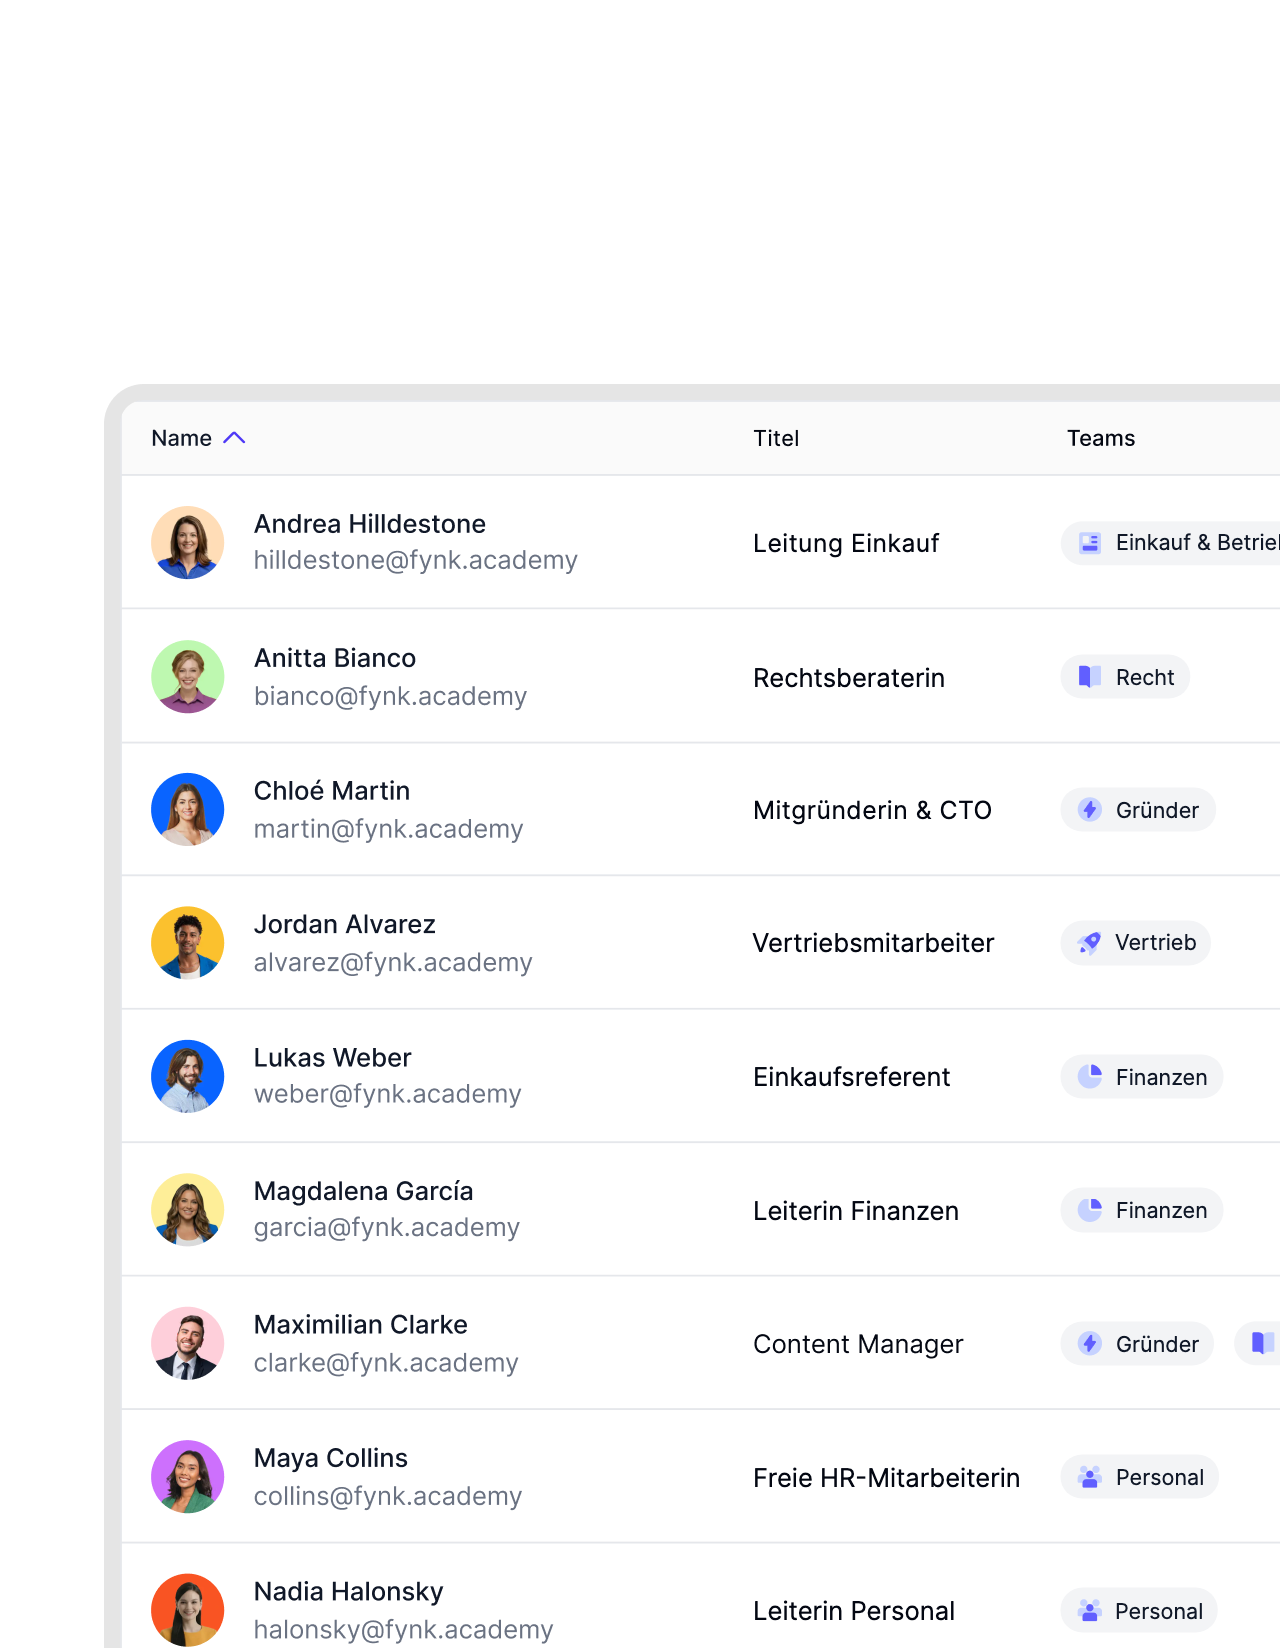 Wer rein darf
App zuweisen, und nur diese Personen kommen rein.
In Entra ID oder Okta weist du Personen oder Gruppen der fynk-App zu. Nur sie können sich per SSO anmelden, und in fynk entscheiden weiter Rollen und Teams, wer welche Verträge sieht.FUNKTIONEN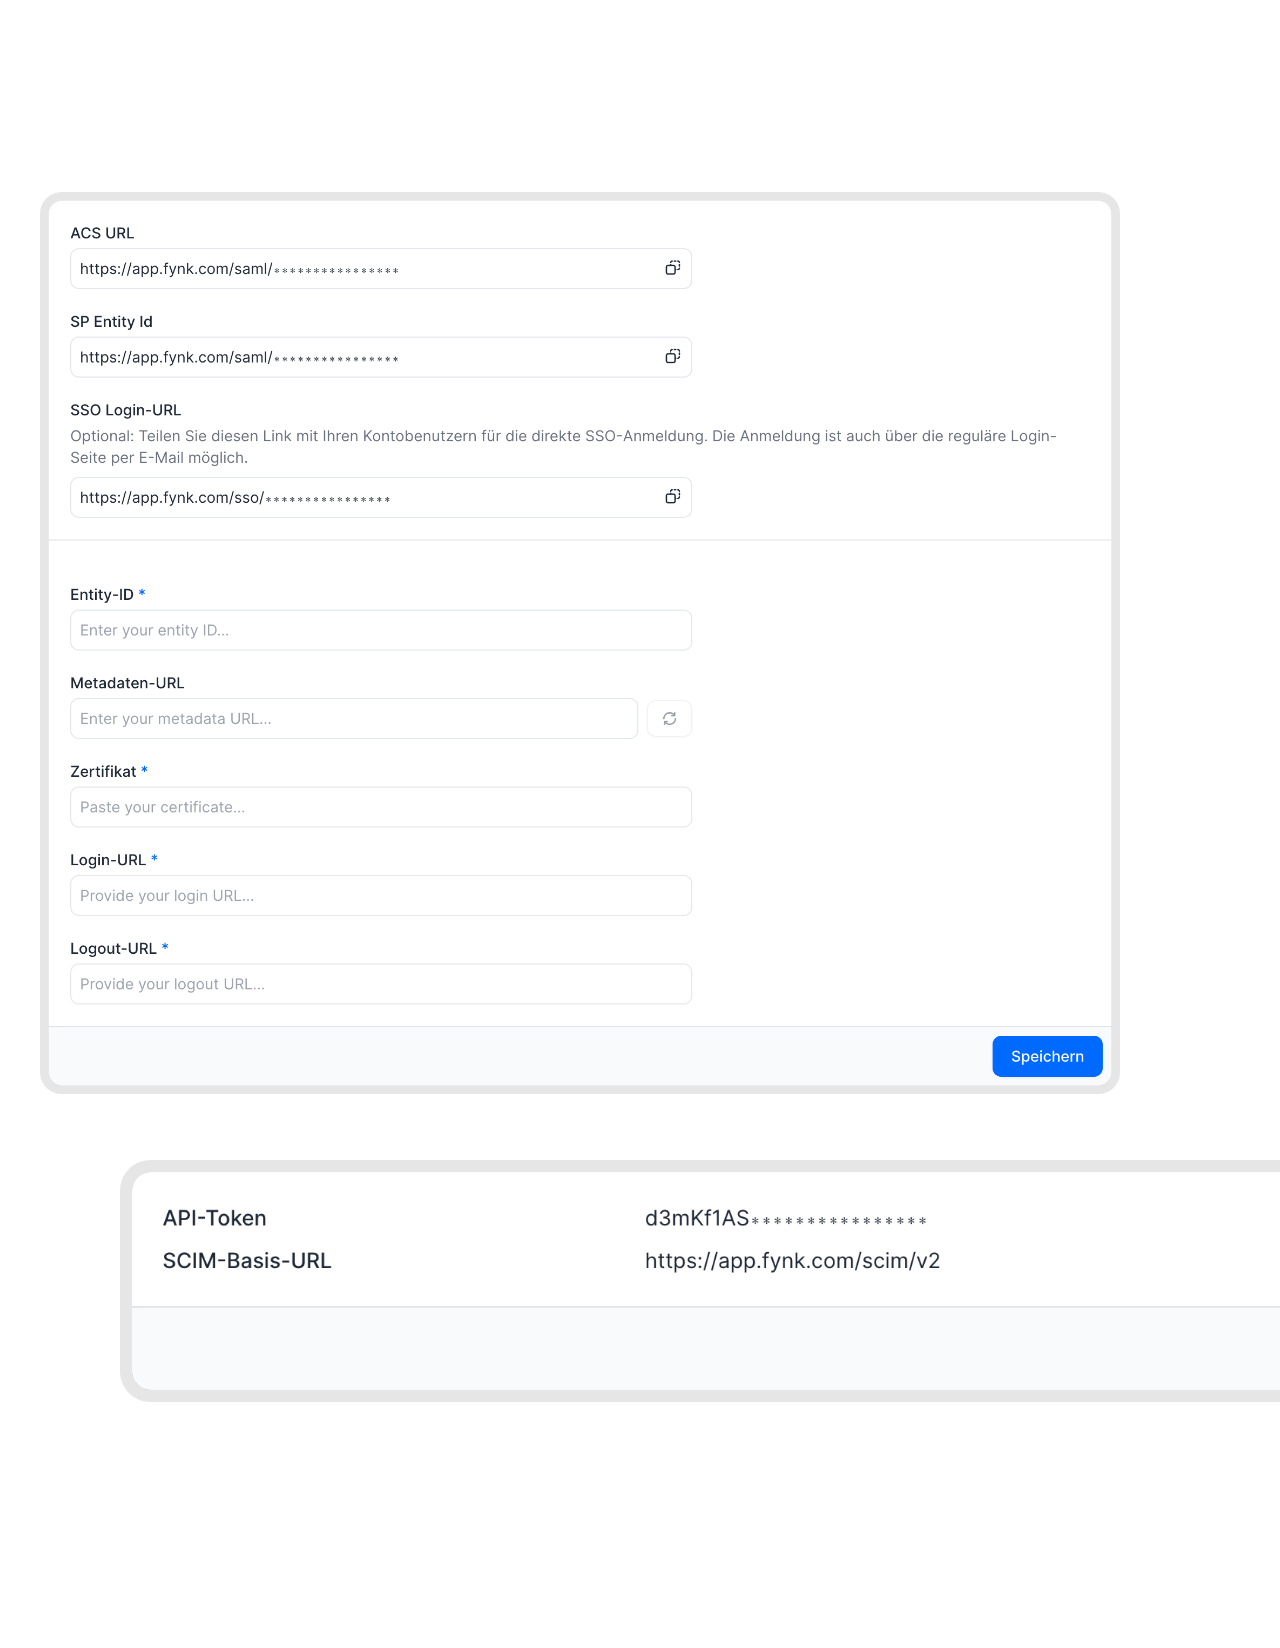 Mit SCIMMehr zum SCIM-Provisioning
Mit SCIM bleibt auch die Nutzerliste aktuell.
SSO regelt, wer sich anmelden darf. Mit SCIM-Provisioning, ebenfalls im Pro-Tarif, legt dein Identity Provider fynk-Konten mit der richtigen Rolle an, ändert Rollen, wenn sich Gruppen ändern, und entfernt, wer das Unternehmen verlässt. Richte zuerst SSO ein und leg dann im Identity Provider eine zweite App für SCIM an.



"fynk senkt unser Risiko deutlich, weil wir volle Transparenz über unsere Verträge haben. Statt zersplitterter Abläufe gibt es ein klares, effizientes System. Die Leute nehmen es schneller an, weil es einfach zu bedienen ist und richtig Spaß macht."
Kleine Einstellungen, auf die Sicherheitsteams achten.
Was die IT prüft, bevor ein neues Tool im ganzen Unternehmen ausgerollt wird.
Standard SAML 2.0.
Funktioniert mit Microsoft Entra ID, Okta, Google Workspace und jedem anderen Identity Provider, der SAML 2.0 spricht, ganz ohne eigenen Connector.
Eure MFA-Regeln gelten.
Anmeldungen per SSO folgen den Mehrfaktor- und Geräterichtlinien aus eurem Identity Provider.
Passwörter auf Wunsch aus.
Wird SSO erzwungen, ist die Anmeldung mit E-Mail und Passwort für alle geschlossen.
Zertifikate bleiben aktuell.
Die Metadaten-URL wird regelmäßig abgeglichen, neue Zertifikate brauchen also kein Update von Hand.
Rollen entscheiden weiter.
SSO regelt, wer sich anmeldet. Rollen und Teams in fynk regeln, was jemand sieht.
Ein direkter Login-Link.
Teil den SSO-Login-Link, und alle landen direkt bei der Anmeldung ihres Firmenkontos statt auf der fynk-Anmeldeseite.
SSO läuft in fynk, bevor der Kaffee kalt ist
Du brauchst fynk Pro, in fynk die Rolle Eigentümer oder Administrator und eine Admin-Person für deinen Identity Provider.
- Schritt 1
Öffne in fynk Kontoeinstellungen > API-Integrationen > SAML / SSO und kopier die ACS URL und die SP Entity ID.
- Schritt 2
Leg in deinem Identity Provider eine SAML-App für fynk an, trag beide Werte ein und weise die Personen oder Gruppen zu, die Zugang bekommen sollen.
- Schritt 3
Füg die Metadaten-URL der App in fynk ein, klick daneben auf das Aktualisieren-Symbol und speichere. Teste die Anmeldung und erzwinge SSO, wenn du willst.
So funktioniert SSO in fynk
fynk ist der Service Provider, dein Identity Provider bestätigt, wer sich anmeldet. Eingerichtet wird die Verbindung einmal, auf der Seite SAML / SSO unter Kontoeinstellungen > API-Integrationen.
Was wohin gehört
| Wert | Kommt aus | Gehört in |
|---|---|---|
| ACS URL | fynk | Deinen Identity Provider (Antwort-URL in Entra ID, Single sign-on URL in Okta) |
| SP Entity ID | fynk | Deinen Identity Provider (Bezeichner in Entra ID, Audience URI in Okta) |
| Metadaten-URL | Deinem Identity Provider | fynk. Füllt Entity-ID, Zertifikat sowie Login- und Logout-URL aus |
| SSO-Login-URL | fynk | Optional: ein direkter Anmeldelink für dein Team |
Wie die IT fynk sonst noch anbindet.
Nutzerverwaltung, Ereignisse für eure eigenen Systeme und die API dahinter.
 SCIMAuthentication
 WebhooksDeveloper
-
APIAutomation
 Copilot StudioAI
 Microsoft TeamsCommunication
 SharePointStorage
Häufig gestellte Fragen.
Ja. fynk unterstützt SSO über SAML 2.0. Du richtest es unter Kontoeinstellungen > API-Integrationen > SAML / SSO ein: ACS URL und SP Entity ID in deinem Identity Provider eintragen, dessen Metadaten-URL in fynk einfügen und speichern. Die Anleitung zur SSO-Einrichtung zeigt jeden Schritt für Microsoft Entra ID und Okta.
Jeder Identity Provider mit SAML 2.0, zum Beispiel Microsoft Entra ID (früher Azure AD), Okta, Google Workspace, OneLogin, Ping Identity, Auth0 und JumpCloud.
SAML Single Sign-On ist Teil des Pro-Tarifs. Alle Tarife findest du auf der Preisseite.
Eine Person mit der Rolle Eigentümer oder Administrator in fynk, zusammen mit einer Admin-Person deines Identity Providers. Braucht diese fynk nur für die Einrichtung, lädst du sie mit einer dieser Rollen ein und entfernst das Konto danach wieder.
Auf der fynk-Anmeldeseite: Dort wählt es „Mit SSO anmelden“ und gibt die geschäftliche E-Mail-Adresse ein. Du kannst auch den direkten SSO-Login-Link aus deinen SAML-/SSO-Einstellungen weitergeben.
Ja. Sobald SSO funktioniert, kann eine Person mit der Rolle Eigentümer oder Administrator, die sich per SSO angemeldet hat, SSO in den SAML-/SSO-Einstellungen erzwingen. Danach meldet sich niemand mehr mit E-Mail und Passwort bei fynk an, und die Regeln deines Identity Providers, etwa zu Geräten oder Netzwerken, gelten auch für fynk.
Nicht, wenn du eine Metadaten-URL nutzt. fynk gleicht die Metadaten regelmäßig ab, ein neues Zertifikat kommt also von selbst.
Über die E-Mail-Adresse. Schickt dein Identity Provider etwas anderes, ordne das Attribut SubjectNameID der E-Mail-Adresse zu.
SSO regelt, wer sich wie anmeldet. Mit SCIM-Provisioning, ebenfalls im Pro-Tarif, legt dein Identity Provider fynk-Konten an, ändert und entfernt sie und vergibt die Rollen über Gruppen. Die meisten IT-Teams richten beides ein, zuerst SSO.
Noch Fragen?


Unternehmen, die fynk in jedem Team einsetzen.

Zugriffskontrolle, die dein Sicherheitsteam abnicken kann.

Europäisch gedacht.
In Österreich entworfen und entwickelt. fynk wird in der EU gehostet, in ISO-27001-zertifizierten Rechenzentren.

Sicherheit im Kern
Verschlüsselung bei der Übertragung und im Ruhezustand, dazu sichere Entwicklungsstandards auf einer laufend überwachten Infrastruktur.

Dein Identity Provider entscheidet
Die Anmeldung folgt deinem SAML Identity Provider, und erzwungenes SSO schließt den Weg über Passwörter.

DSGVO, fest verankert
Vollständig konform mit den europäischen Datenschutzregeln, gestützt durch regelmäßige Audits und externe Penetrationstests.
Vertraut von Unternehmen weltweit


Weniger Zeit mit Verträgen. Mehr Zeit für dein Unternehmen.
Verträge so verwalten, wie es sein sollte: schnell, klar und zu deinen Bedingungen.
Kein aufwendiges Setup
In Tagen statt Monaten live
Kein Lock-in
Jederzeit vollständiger Export
Keine versteckten Kosten
Signaturen inklusive, keine Umschlaggebühr