
DORA-Verordnung: Informationsregister und IKT-Verträge im Griff
Rezvan Golestaneh
Veröffentlicht · 10 Minuten Lesezeit
DORA wird bei deinen IKT-Verträgen konkret: Du brauchst vollständige Daten, passende Klauseln und einen gepflegten Überblick.
- Das Informationsregister erfasst alle vertraglichen Vereinbarungen über IKT-Dienstleistungen.
- Kennzeichne, welche Leistungen kritische oder wichtige Funktionen unterstützen.
- Prüfe die allgemeinen Vertragsanforderungen und die zusätzlichen Pflichten bei kritischen oder wichtigen Funktionen.
- Halte Verträge, Registerdaten, Zuständigkeiten und Fristen zusammen.
- Als IT- oder SaaS-Anbieter bereitest du Vertragsnachträge und Antworten auf Kundenfragen vor.
Im Informationsregister fehlt noch der Speicherort der Daten. Der Cloud-Vertrag dazu liegt angeblich „irgendwo im Einkauf“. Die DORA-Verordnung macht solche Angaben zur Pflichtarbeit: Hier erfährst du, wen sie betrifft und wie du Registerdaten und IKT-Verträge zusammenbringst.
Was ist die DORA-Verordnung?
Die DORA-Verordnung regelt die digitale Widerstandsfähigkeit von Finanzunternehmen in der EU.
DORA steht für Digital Operational Resilience Act. Die Verordnung (EU) 2022/2554 gilt seit dem 17. Januar 2025 unmittelbar in den Mitgliedstaaten. Wer nach „DORA Richtlinie“ sucht, meint meistens diese Verordnung.
Das Ziel: Finanzunternehmen sollen digitale Risiken beherrschen, auf Störungen vorbereitet sein und ihre Abhängigkeiten von IT-Anbietern kennen. IKT steht dabei für Informations- und Kommunikationstechnologie. Hinter dem etwas sperrigen Kürzel stecken etwa Cloud-Dienste und Softwareanbieter.
Wer fällt unter DORA?
DORA gilt für zahlreiche Finanzunternehmen, auch für kleinere Institute im Anwendungsbereich.
Zu den Unternehmen nach Artikel 2 gehören unter anderem:
- Kreditinstitute, darunter auch kleine Banken.
- Zahlungsinstitute und E-Geld-Institute.
- Wertpapierfirmen und Anbieter von Krypto-Dienstleistungen.
- Versicherungs- und Rückversicherungsunternehmen.
Ausgenommen sind Versicherungsvermittler, einschließlich Vermittlern in Nebentätigkeit, wenn sie Kleinstunternehmen oder kleine oder mittlere Unternehmen sind.
Bei den DORA-Anforderungen gilt der Grundsatz der Verhältnismäßigkeit: Größe, Risikoprofil und Komplexität zählen bei der Umsetzung. Für bestimmte kleinere Unternehmen ist ein vereinfachter IKT-Risikomanagementrahmen vorgesehen. „Wir sind klein“ ersetzt deshalb die Prüfung des eigenen Anwendungsbereichs nicht.
IT- und SaaS-Anbieter begegnen DORA häufig über ihre Kundenverträge. Das Zahlungsinstitut braucht bestimmte Zusagen und schickt seinem Softwareanbieter einen Vertragsnachtrag. So landet Finanzregulatorik auch auf dem Schreibtisch eines Teams, das eigentlich Software verkaufen wollte.
Was sind die 5 Säulen von DORA?
Die fünf Säulen von DORA sind IKT-Risikomanagement, Vorfallbehandlung und Meldung, Resilienztests, Drittparteienrisikomanagement und Informationsaustausch, entsprechend den DORA-Themenbereichen der FMA.
- IKT-Risikomanagement: Digitale Risiken erkennen, Schutzmaßnahmen festlegen und Zuständigkeiten klären.
- Behandlung und Meldung IKT-bezogener Vorfälle: Vorfälle erfassen, bewerten, bearbeiten und die vorgeschriebenen Meldungen organisieren.
- Testen der digitalen operationalen Resilienz: Prüfen, ob Systeme und vorbereitete Abläufe tatsächlich funktionieren.
- Management des IKT-Drittparteienrisikos: Abhängigkeiten von Anbietern bewerten und vertraglich absichern.
- Informationsaustausch: Informationen über Cyberbedrohungen zwischen Finanzunternehmen austauschen.
Informationsregister und Vertragsprüfung gehören zum Umgang mit Drittparteienrisiken. Sie sind ein konkreter Teil der DORA-Compliance, aber nicht das gesamte Programm.
Was ist der Unterschied zwischen NIS2 und DORA?
NIS2 und DORA betreffen beide die digitale Widerstandsfähigkeit; für erfasste Finanzunternehmen ist DORA bei diesen Themen die spezifischere Regelung. Für die Arbeit an deinen IKT-Verträgen und am Informationsregister stehen deshalb die DORA-Anforderungen im Mittelpunkt.
Was ist das DORA-Informationsregister?
Das DORA-Informationsregister ist die laufend gepflegte Übersicht über alle vertraglichen Vereinbarungen zur Nutzung von IKT-Dienstleistungen von IKT-Drittdienstleistern.
Nach Artikel 28 Absatz 3 müssen Finanzunternehmen dieses Register führen und aktuell halten. Es erfasst alle vertraglichen Vereinbarungen über IKT-Dienstleistungen, nicht nur solche für kritische oder wichtige Funktionen. Diese Unterscheidung muss im Register allerdings erkennbar sein.
Auf Verlangen stellt das Finanzunternehmen der zuständigen Behörde das Register zur Verfügung. Über geplante Vereinbarungen zur Unterstützung kritischer oder wichtiger Funktionen muss es die Behörde rechtzeitig informieren.
Die standardisierten Registervorlagen legt die Durchführungsverordnung (EU) 2024/2956 fest. Eine selbst entworfene Liste mit Anbietername und Vertragsende deckt diese Struktur deshalb noch nicht ab.
Finanzunternehmen führen das Register für die zuständige Behörde in ihrem Land. Die Europäischen Aufsichtsbehörden EBA, EIOPA und ESMA koordinieren den jährlichen Meldezyklus über diese nationalen Behörden.
In Deutschland verlangt die BaFin jährlich das vollständige Register. Nach dem jährlichen BaFin-Meldezyklus ist als Nächstes der Stand zum 31. Dezember 2026 einzureichen und der Einreichungsprozess spätestens am 31. März 2027 fehlerfrei abzuschließen. Andere nationale Aufsichtsbehörden legen innerhalb des EU-Zyklus eigene Einreichungsfristen fest.
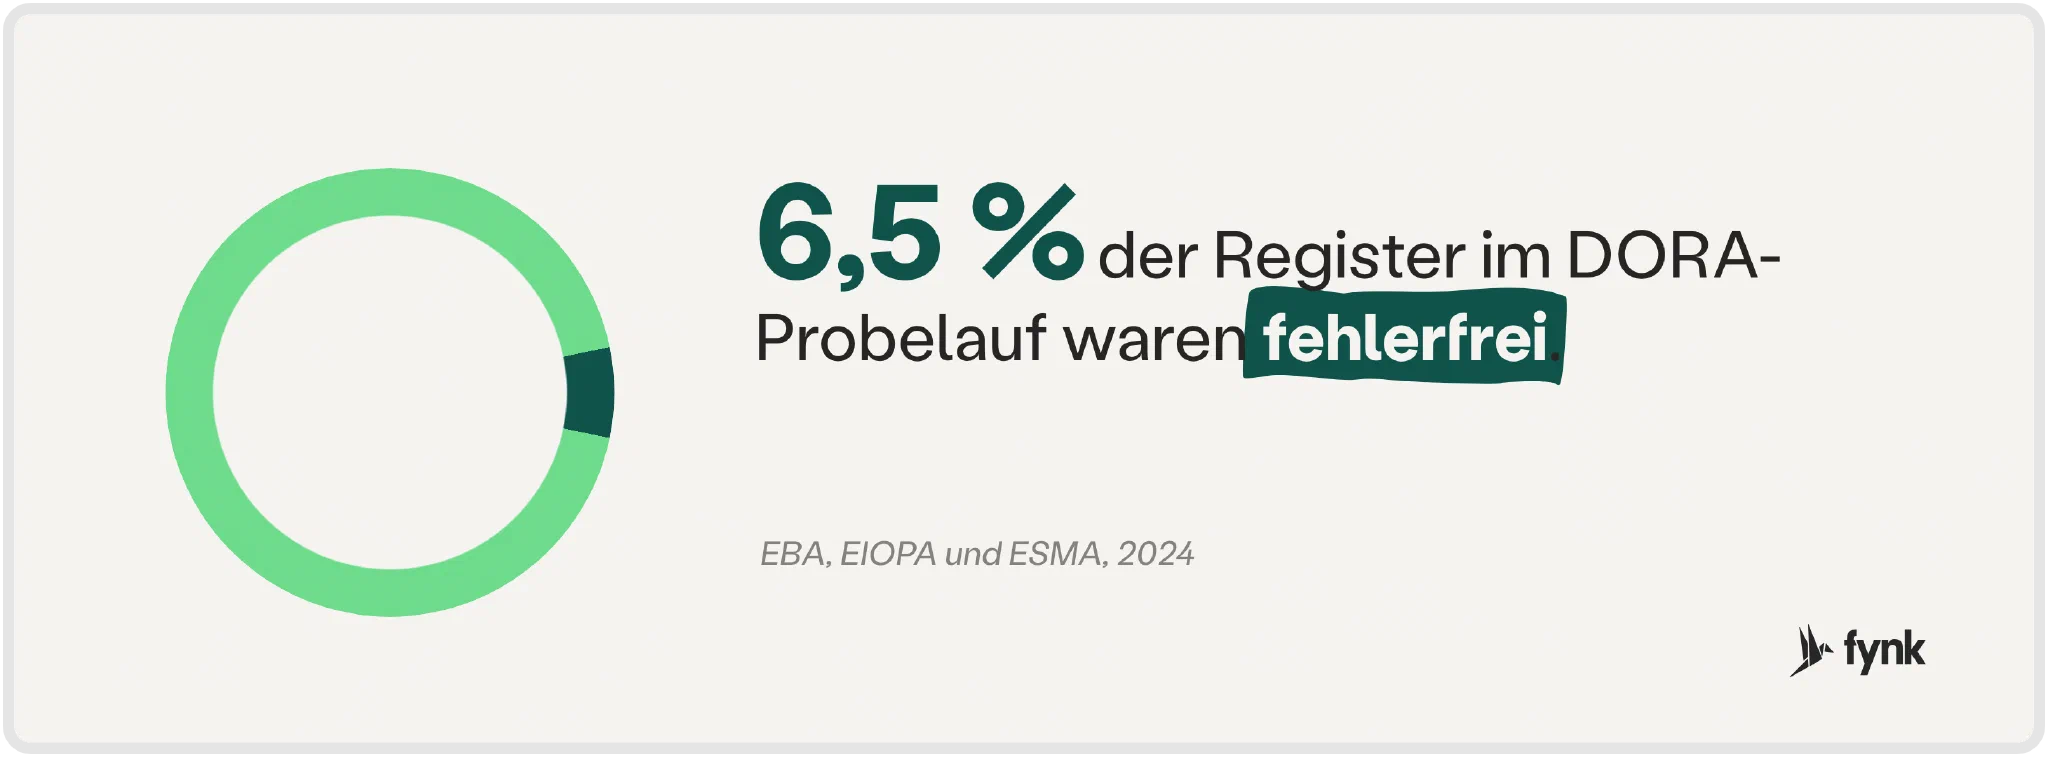
Wie wichtig saubere Daten sind, zeigte der ESA-Probelauf zur Registermeldung: 2024 bestanden nur 6,5 % der 947 analysierten Register alle Datenqualitätsprüfungen, wobei teilweise ausgefüllte Register zugelassen und Fehler erwartet worden waren.
Die praktische Schwierigkeit beginnt vor der Meldung. Anbieter, Leistungen, Datenstandorte und Kündigungsbedingungen stehen in Rahmenverträgen, Nachträgen und Leistungsbeschreibungen. Das Register braucht daraus einheitliche Angaben. Deshalb ist die Registerpflege zu einem guten Teil Vertragsarbeit.
Was muss in IKT-Verträgen nach Artikel 30 DORA stehen?
IKT-Verträge müssen Leistungen, Datenstandorte, Schutzvorgaben, Unterstützung und Kündigungsrechte festlegen; bei kritischen oder wichtigen Funktionen kommen zusätzliche Anforderungen hinzu.
Nach Artikel 30 Absatz 1 müssen Rechte und Pflichten klar zugeordnet und schriftlich festgehalten sein. Der vollständige Vertrag einschließlich der Vereinbarungen über Leistungsniveaus, kurz SLA, muss in einem schriftlichen Dokument vorliegen: auf Papier oder in einem anderen herunterladbaren, dauerhaften und zugänglichen Format.
Welche Mindestinhalte gelten für alle IKT-Verträge?
Die Mindestinhalte für alle vertraglichen Vereinbarungen über IKT-Dienstleistungen stehen in Artikel 30 Absatz 2:
- Leistungen und Unteraufträge: Beschreibe sämtliche Funktionen und Dienstleistungen. Halte fest, ob Unteraufträge für Leistungen erlaubt sind, die kritische oder wichtige Funktionen unterstützen, und unter welchen Bedingungen.
- Leistungs- und Datenstandorte: Nenne die Regionen oder Länder der Leistungserbringung und Datenverarbeitung einschließlich Speicherung. Standortänderungen muss der Anbieter vorab mitteilen.
- Schutz von Diensten und Daten: Regle Verfügbarkeit, Authentizität, Integrität und Vertraulichkeit sowie den Datenschutz.
- Zugriff und Rückgabe: Sichere Zugang, Wiederherstellung und Rückgabe der Daten bei Insolvenz, Abwicklung, Einstellung der Tätigkeit oder Vertragsbeendigung.
- Leistungsniveaus: Beschreibe die vereinbarten Leistungsniveaus und wie sie aktualisiert werden.
- Hilfe bei IKT-Vorfällen: Vereinbare Unterstützung ohne Zusatzkosten oder zu vorab festgelegten Kosten.
- Zusammenarbeit mit Behörden: Verpflichte den Anbieter zur vollständigen Zusammenarbeit mit den zuständigen Behörden.
- Kündigung: Lege Kündigungsrechte und Mindestkündigungsfristen fest.
- Sensibilisierung und Schulung: Regle die Bedingungen für die Teilnahme des Anbieters an Programmen zur Sensibilisierung für IKT-Sicherheit und an Schulungen zur digitalen operationalen Resilienz.
Beim Datenstandort reicht „steht in der Cloud“ als Antwort ungefähr so weit wie „liegt im Büro“ bei der Vertragssuche. Benötigt werden die vereinbarten Regionen oder Länder.
Was kommt bei kritischen oder wichtigen Funktionen dazu?
Unterstützt die IKT-Leistung eine kritische oder wichtige Funktion, verlangt Artikel 30 Absatz 3 zusätzliche Vertragsinhalte:
- Genaue Leistungsziele: Lege quantitative und qualitative Ziele fest, an denen sich die Leistung messen lässt.
- Mitteilungen und Berichte: Vereinbare Mitteilungsfristen und Berichtspflichten des Anbieters zu Entwicklungen, die seine Leistung beeinträchtigen können.
- Notfallvorsorge und Sicherheit: Verlange Notfallpläne, deren Tests und geeignete Sicherheitsmaßnahmen.
- Mitwirkung an Sicherheitstests: Regle die Teilnahme und Zusammenarbeit bei bedrohungsorientierten Penetrationstests, kurz TLPT.
- Zugang und Prüfung: Sichere uneingeschränkte Zugangs-, Inspektions- und Auditrechte. Kleinstunternehmen können vereinbaren, diese Rechte an einen vom Anbieter benannten unabhängigen Dritten zu übertragen.
- Geordneter Ausstieg: Vereinbare Ausstiegsstrategien mit einer verbindlichen, angemessenen Übergangszeit.
Bei Vertragsverhandlungen sollen die Parteien außerdem nach Artikel 30 Absatz 4 die Nutzung von Standardvertragsklauseln erwägen, die öffentliche Stellen für bestimmte Dienstleistungen entwickelt haben.
Wie baust du das Informationsregister aus deinen Verträgen auf?
Du baust das Informationsregister auf, indem du deinen Vertragsbestand vollständig erfasst, Leistungen einordnest, Registerdaten prüfst und Änderungen laufend nachhältst.
Schritt 1: Finde alle IKT-Verträge und ihre Anhänge
Sammle Rahmenverträge, Nachträge, Leistungsscheine und SLA. Nimm auch die Unterlagen zu Unterauftragnehmern dazu. Ordne alles der jeweiligen Vereinbarung zu und kennzeichne die aktuelle Fassung. Gleiche die Sammlung mit IT, Einkauf und Buchhaltung ab, damit ein laufendes Softwareabo nicht nur als Rechnungsposition bekannt ist.
Wenn du Lieferantenverträge mit IKT-Dienstleistern verwaltest, gehören Vertragsfassung und Anhänge zusammen.
Die zentrale Vertragsablage von fynk hält diese Unterlagen zentral bereit. Der KI-Import liest aus bestehenden PDFs unter anderem Vertragsparteien, Datumsangaben und Kündigungsbedingungen aus. Prüfe die erkannten Angaben am Original, bevor du sie für dein Register übernimmst.
Schritt 2: Ordne die unterstützten Funktionen ein
Kläre mit dem verantwortlichen Fachbereich, welche Funktion eine IKT-Leistung unterstützt und ob diese kritisch oder wichtig ist. Dokumentiere die Begründung und die zuständige Person.
„Kritische Funktion? Frag mal Thomas.“ Das kann der Beginn der Klärung sein. Als dauerhaftes Dokumentationskonzept ist es etwas personenabhängig.
Gerade in der Finanzbranche sollte diese Einordnung gemeinsam mit dem Fachbereich erfolgen. Der Vertragsname allein sagt wenig darüber aus, wofür die Leistung tatsächlich genutzt wird.
Schritt 3: Pflege Registerdaten als einheitliche Felder
Erfasse Anbieter, Leistung, unterstützte Funktion, Kritikalität, Standorte, Kündigungsfrist und Unterauftragnehmer strukturiert. Das sind Arbeitsfelder für deinen Vertragsbestand; gleiche sie mit den vollständigen Registervorlagen ab.
Verwende einheitliche Bezeichnungen und halte die Fundstelle beim Vertrag fest. Fehlt eine Angabe, kennzeichne sie als offen und benenne jemanden, der sie klärt. Ein leeres Feld ist noch kein Arbeitsauftrag.
Mit Metadaten speicherst du diese Angaben in fynk als Felder für Filter und Berichte. So pflegst du die Vertragsdaten direkt beim Dokument, statt daneben eine weitere Excel-Liste aktuell halten zu müssen.
Schritt 4: Prüfe die Verträge auf fehlende Klauseln
Gleiche jede Vereinbarung mit den oben beschriebenen Vertragsanforderungen ab. Unterscheide allgemeine Mindestinhalte von zusätzlichen Anforderungen für kritische oder wichtige Funktionen.
Erstelle eine Lückenliste: Welche Regel fehlt, wo steht eine unzureichende Klausel und wer übernimmt die Klärung? „DORA geprüft“ hilft wenig, wenn niemand weiß, was dabei herauskam.
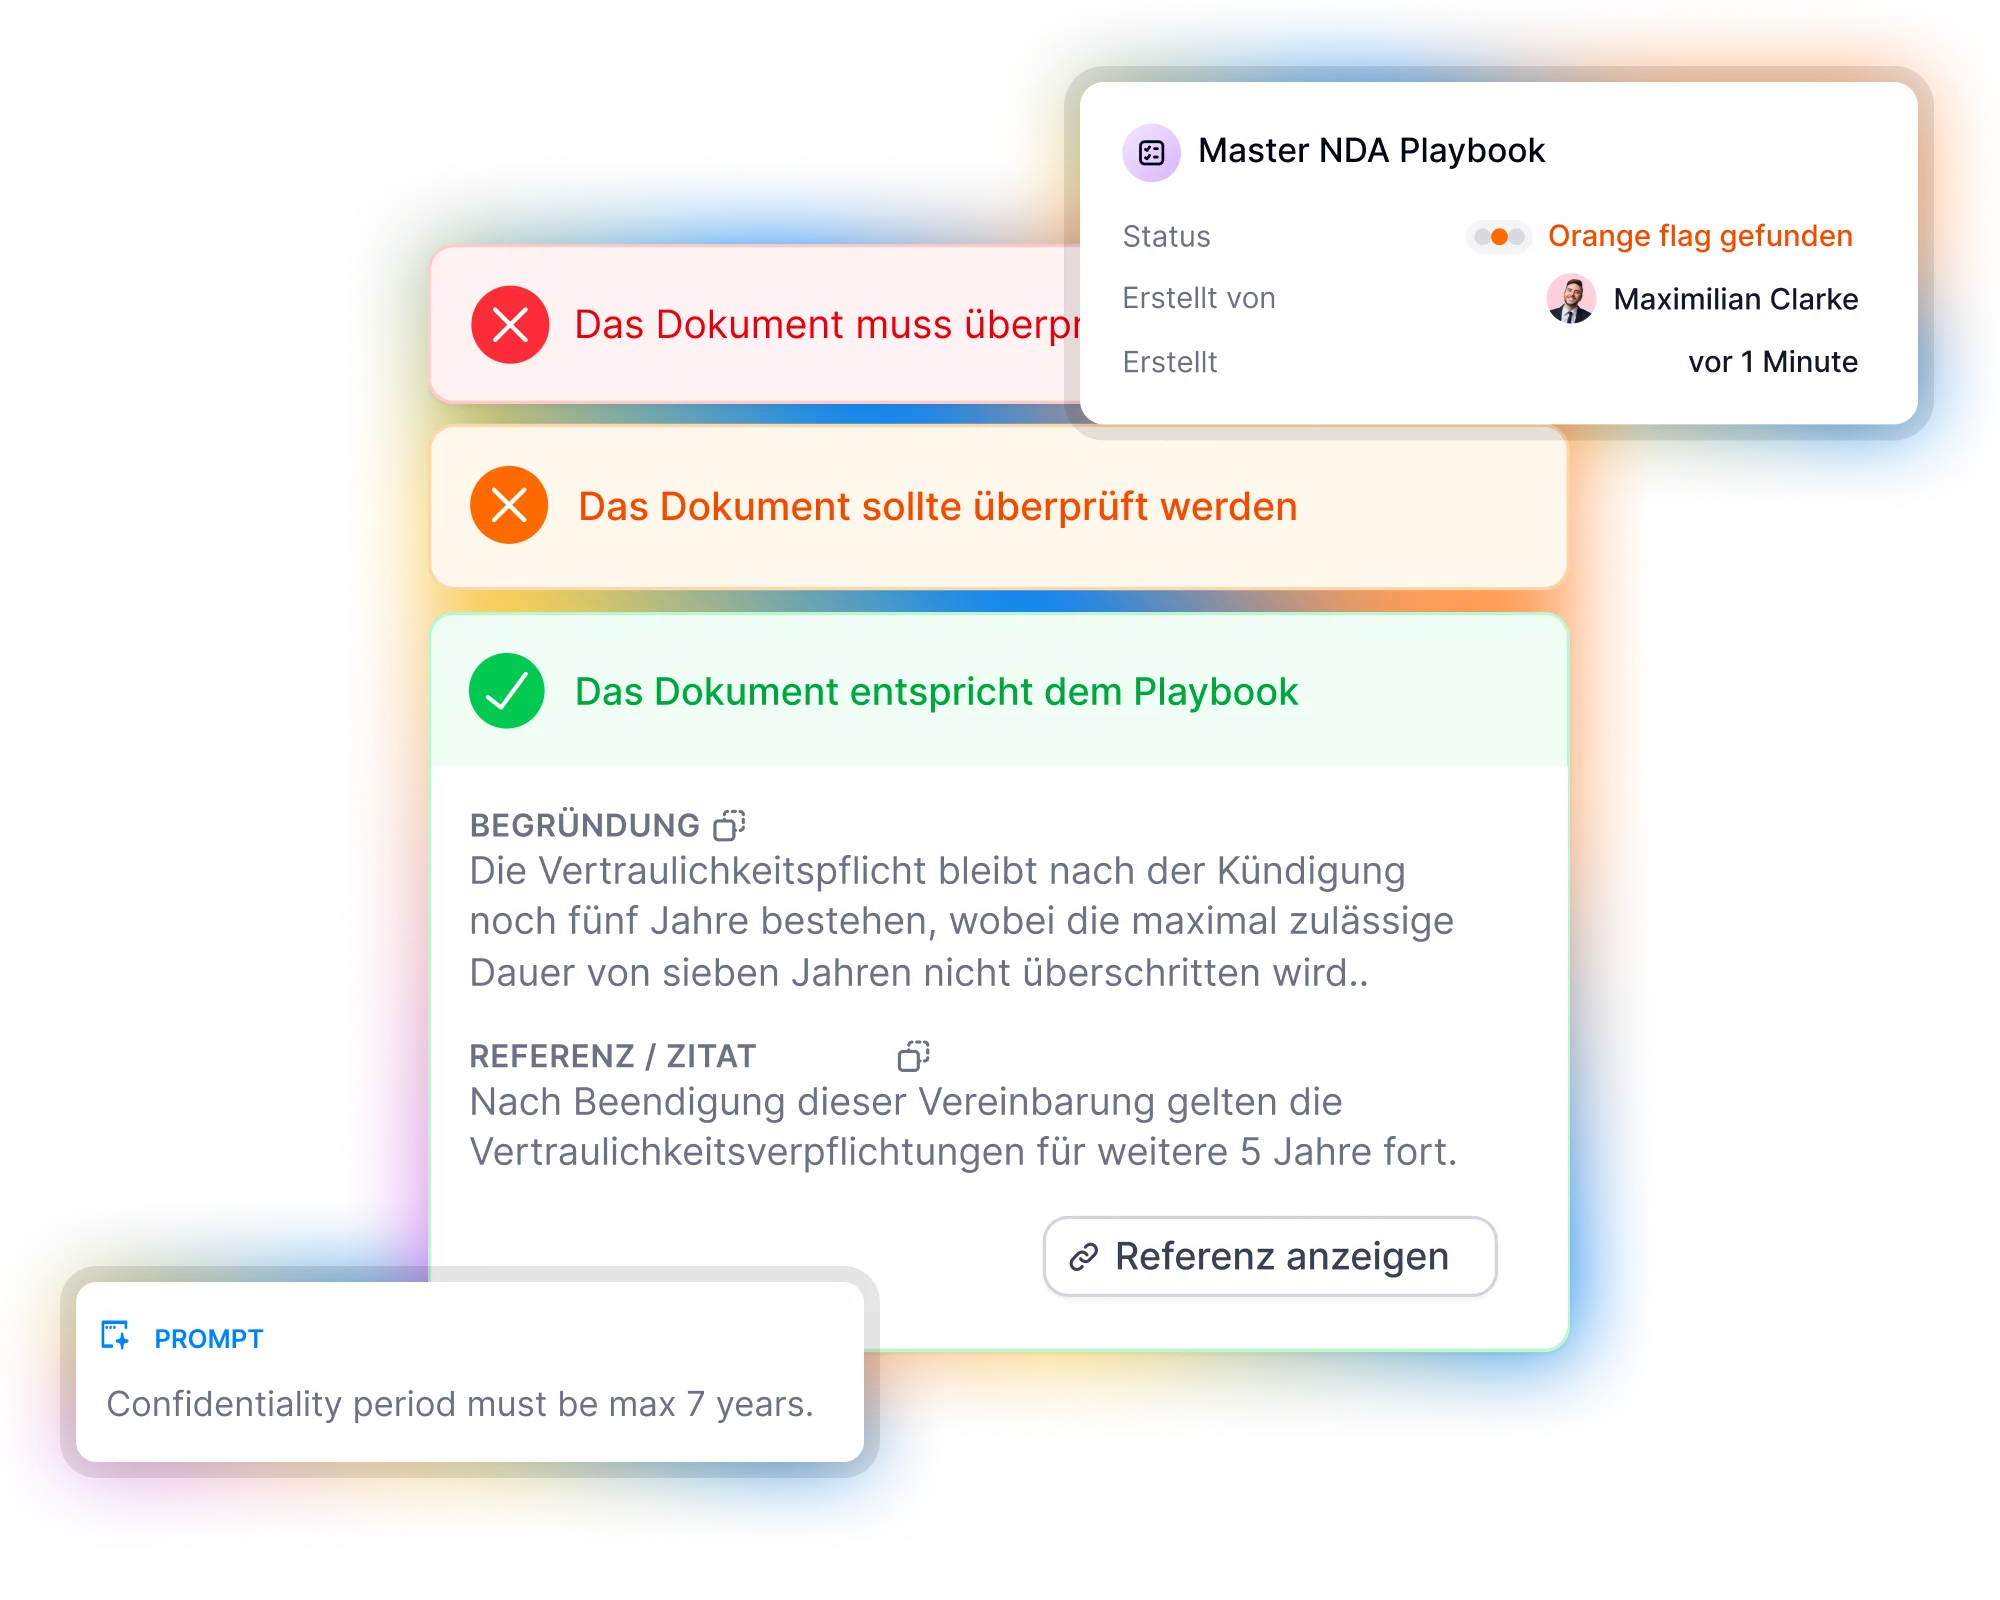
In Vertrags-Playbooks hältst du die Prüfpunkte aus DORA Artikel 30 als wiederverwendbare Regeln fest. Die KI-Prüfung von fynk gleicht Verträge mit deinem Playbook ab und markiert fehlende oder abweichende Regelungen mit Erklärungen und Verweisen auf die betreffenden Textstellen. Dein Team kann die Hinweise dadurch am Vertrag nachvollziehen und bewerten.
Frag deinen Vertrag einfach alles.
Schritt 5: Verhandle die offenen Punkte nach
Besprich die Lücken mit dem Anbieter und ergänze bestehende Verträge bei Bedarf durch einen DORA-Nachtrag. Kläre besonders Datenstandorte, Prüfrechte, Unterstützungskosten und den geordneten Ausstieg.
Prüfe bei Ausstiegsregelungen konkret, wie Daten zurückkommen, wer den Übergang unterstützt und welche Zeit dafür vereinbart wird. Eine Kündigungsklausel beantwortet diese Fragen noch nicht.
Mit Redlining in fynk bleiben Änderungsvorschläge und Kommentare bei der jeweiligen Klausel. Dein Team und die Gegenseite arbeiten an einer gemeinsamen Fassung, statt Zusagen aus verschiedenen E-Mail-Anhängen zusammenzusuchen.
Schritt 6: Verfolge Fristen und Änderungen
Lege Zuständigkeiten und Erinnerungen für Kündigungsfristen, Übergangszeiten beim Ausstieg und die jährliche Registervorbereitung fest. Prüfe eingehende Mitteilungen zu Standortänderungen und aktualisiere die betroffenen Daten.
Plane die interne Prüfung vor dem Registerstichtag ein. Wenn erst bei der Abgabe auffällt, dass der neue Nachtrag fehlt, wird aus Datenpflege eine Suchaktion.
Aufgaben & Erinnerungen verbinden diese Termine in fynk mit dem jeweiligen Vertrag und einer verantwortlichen Person. Der Audit-Trail dokumentiert Vertragsaktivitäten mit Person und Zeitstempel. Fragt die Aufsicht nach einer Änderung, kannst du deren Verlauf nachvollziehen.
fynk hält damit die Verträge und Vertragsdaten bereit, aus denen du das Informationsregister aufbaust. Für die Meldung ordnest du diese Angaben anschließend der vorgeschriebenen Registerstruktur zu und prüfst ihre Vollständigkeit.
Was bedeutet DORA für IT- und SaaS-Anbieter?
IT- und SaaS-Anbieter müssen sich auf DORA-Klauseln, Vertragsnachträge und konkrete Auskunftsfragen ihrer Finanzkunden vorbereiten.
Stimme intern einen DORA-Nachtrag ab, den du als Ausgangspunkt für Verhandlungen verwenden kannst. Bereite belastbare Angaben zu Leistungs- und Datenstandorten sowie Unterauftragnehmern vor. Kläre außerdem, welche Prüfungen, Mitteilungen und Unterstützungsleistungen dein Team tatsächlich erfüllen kann.
Für IT-Abteilungen lohnt sich eine abgestimmte Antwortsammlung. Die Frage nach dem Speicherort muss nicht bei jeder Kundenanfrage wieder durch dieselben Postfächer wandern.
Halte fest, welcher Kunde welche Fassung unterschrieben hat und welche Abweichungen gelten. Mit Vertragsvorlagen in fynk verwendest du freigegebene Texte wieder und beginnst die nächste Verhandlung auf einer abgestimmten Grundlage.
Auch fynk begegnet diesen Anforderungen als Anbieter: Der Pro-Tarif enthält ein DORA-Addendum, also einen vertraglichen Nachtrag für DORA-Anforderungen von Finanzinstituten, ausgewiesen unter Preise.
Reicht dafür eine Excel-Tabelle?
Eine Excel-Tabelle kann Registerdaten sammeln; Verträge, Klauselprüfungen, Fristen und Änderungshistorien musst du daneben organisieren.
Spannend wird die Arbeitsmappe mit vierzehn Tabellenblättern, die genau eine Person versteht, spätestens dann, wenn diese Person im Urlaub ist.
| Aufgabe | Excel und Postfach | fynk |
|---|---|---|
| IKT-Verträge finden | Dateipfade pflegen, Postfächer durchsuchen und Anhänge zuordnen. | Verträge und zugehörige Unterlagen zentral ablegen und durchsuchen. |
| Registerfelder pflegen | Angaben aus Verträgen übertragen und Änderungen separat nachziehen. | Vertragsdaten als Metadaten für Filter und Berichte beim Dokument pflegen. |
| Artikel-30-Lücken finden | Verträge lesen und mit einer getrennten Prüfliste abgleichen. | KI-Prüfung anhand eigener Regeln mit Hinweisen auf fehlende oder abweichende Klauseln. |
| Fristen und Ausstiegsfristen | Termine übertragen und Erinnerungen separat einrichten. | Vertragsbezogene Aufgaben mit Zuständigkeiten, Fälligkeiten und Erinnerungen. |
| Nachweisen, wer was geändert hat | Dateiversionen und E-Mail-Verläufe zusammenführen. | Vertragsaktivitäten mit Person und Zeitstempel im Audit-Trail nachvollziehen. |
Der Nutzen liegt darin, dass Vertragsdaten, Prüfung und Nachverfolgung beim selben Dokument zusammenkommen.
Suchst du eine Software für Vertragsmanagement?
Erfahre, wie fynk Abschlüsse beschleunigt und das digitale Unterschreiben einfacher macht. Buch eine Demo und sieh fynk in Aktion.
Welche Fragen zu DORA kommen häufig auf?
Häufige Fragen zu DORA betreffen die Rechtsform, den Anwendungsbeginn, die Registerabgabe und die Pflichten kleiner Finanzunternehmen sowie ihrer IT-Anbieter.
DORA ist eine EU-Verordnung und gilt unmittelbar in den Mitgliedstaaten. Die Bezeichnung „DORA-Richtlinie“ ist für die hier behandelte Verordnung unzutreffend; die FMA zu DORA-Rechtsgrundlagen unterscheidet die Verordnung von der ergänzenden Änderungsrichtlinie.
Die DORA-Verordnung der EU gilt seit dem 17. Januar 2025.
In Deutschland verlangt die BaFin zur Registerabgabe jährlich das vollständige Register mit Stand zum 31. Dezember des Vorjahres; der Einreichungsprozess muss spätestens am 31. März fehlerfrei abgeschlossen sein.
Ja, auch kleine Finanzunternehmen müssen ein Informationsregister führen, wenn sie unter DORA fallen. Die Registerpflicht aus Artikel 28 Absatz 3 entfällt nicht allein wegen ihrer Größe; Erleichterungen und Verhältnismäßigkeit bei anderen Anforderungen sind davon zu unterscheiden. Das ist keine Rechtsberatung.
Der direkte Überwachungsrahmen für kritische IKT-Drittdienstleister betrifft Anbieter, die als kritisch benannt wurden. Andere IT- und SaaS-Anbieter sind vor allem indirekt über die Vertragsanforderungen ihrer Finanzkunden betroffen.
Bitte beachten Sie, dass keiner der Inhalte in unserem Blog als Rechtsberatung angesehen werden sollte. Wir verstehen die Komplexitäten und Feinheiten rechtlicher Angelegenheiten und so sehr wir uns auch bemühen, unsere Informationen genau und nützlich zu gestalten, können diese nicht den individuellen Rat eines qualifizierten Rechtsanwalts ersetzen.
Erhalte regelmäßig wertvolle Inhalte rund um Vertragsmanagement

Weniger Zeit mit Verträgen. Mehr Zeit für dein Unternehmen.
Verträge so verwalten, wie es sein sollte: schnell, klar und zu deinen Bedingungen.
Kein aufwendiges Setup
In Tagen statt Monaten live
Kein Lock-in
Jederzeit vollständiger Export
Keine versteckten Kosten
Signaturen inklusive, keine Umschlaggebühr