
Was ist ein Dokumenten-Audit-Trail und wie funktioniert er?

Rezvan Golestaneh
Aktualisiert · Veröffentlicht · 11 Minuten Lesezeit
Wenn du mit Verträgen, Richtlinien oder anderen geschäftskritischen Dokumenten arbeitest, kommt früher oder später die Frage: Wer hat das geändert, wer hat es freigegeben, und wann? Ein Audit-Trail beantwortet genau das, ohne dass jemand mitschreiben muss. Dieser Beitrag erklärt, was ein Dokumenten-Audit-Trail ist, welche Angaben hineingehören, wo er verlangt wird und woran du einen guten Audit-Trail erkennst.
Ein Audit-Trail (deutsch: Prüfpfad oder Änderungsprotokoll) ist ein chronologisches, nicht veränderbares Protokoll aller Aktionen an einem Dokument. Jeder Eintrag hält fest:
- wer gehandelt hat (Nutzer oder System),
- was passiert ist (erstellt, angesehen, bearbeitet, freigegeben, unterschrieben, gelöscht),
- wann es passiert ist (Datum und Uhrzeit),
- oft auch womit oder von wo (Gerät, IP-Adresse).
Anders als die Versionshistorie erfasst der Audit-Trail nicht nur Inhaltsänderungen, sondern auch Zugriffe, Freigaben und Berechtigungen. Gesetzlich vorgeschrieben ist er etwa für steuerrelevante Aufzeichnungen (GoBD), in der Pharmaindustrie und als Beweis bei elektronischen Signaturen.
Was ist ein Dokumenten-Audit-Trail
- Audit-Trail
- Ein Audit-Trail ist eine lückenlose, mit Zeitstempeln versehene Aufzeichnung aller Ereignisse rund um ein Dokument, von der Erstellung über jede Änderung, jeden Zugriff und jede Freigabe bis zur Ablage oder Löschung. Er wird vom System erzeugt und lässt sich nachträglich nicht unbemerkt ändern.
Ein Dokumenten-Audit-Trail ist also die vollständige Geschichte eines Dokuments, egal ob es auf Papier oder elektronisch geführt wird. Du siehst, wer das Dokument bearbeitet hat, was die Person getan hat, wann es passiert ist und oft auch, von wo. Bei einem Vertrag hält der Audit-Trail zum Beispiel fest, wann jemand ihn erstellt, geöffnet, geändert, zur Freigabe geschickt und zur Unterschrift versendet hat.
Der englische Begriff „audit trail“ heißt wörtlich „Prüfspur“. Im Deutschen sind auch Prüfpfad, Änderungsprotokoll, Aktivitätsprotokoll oder Revisionsprotokoll gebräuchlich. Gemeint ist immer dasselbe: eine Spur, der ein Prüfer folgen kann, um nachzuvollziehen, was mit einem Dokument passiert ist.
Im Dokumentenmanagement und in der Compliance ist der Audit-Trail ein zentraler Baustein der internen Kontrollen, weil er eine einzige Frage zuverlässig beantwortet: „Was ist wann mit diesem Dokument passiert?“
Wie sich Audit-Trail-Dokumentation von der Versionshistorie unterscheidet
Audit-Trail und Versionshistorie werden oft verwechselt. Beide hängen zusammen, beantworten aber unterschiedliche Fragen. Gerade bei Vertrags- und Legal-Tech-Tools lohnt es sich, den Unterschied zu kennen.
Die Versionshistorie hält die verschiedenen Fassungen eines Dokuments fest: den ersten Entwurf, die überarbeitete Fassung, die Version nach dem Redlining. Sie zeigt, was sich im Inhalt verändert hat, und erlaubt meist, zu einer früheren Version zurückzukehren.
Der Audit-Trail erfasst dagegen alle Ereignisse am Dokument: nicht nur, was sich im Text geändert hat, sondern auch, wer es wann angesehen, geteilt, heruntergeladen, freigegeben, unterschrieben oder gelöscht hat und wer Berechtigungen geändert hat. Es geht um die Handlungen und ihren Kontext.
| Funktion | Versionshistorie | Audit-Trail |
|---|---|---|
| Verfolgt Inhaltsänderungen | ✔ | Teilweise (als Ereignis „bearbeitet“) |
| Verfolgt Zugriffe und Ansichten | ✘ (oder eingeschränkt) | ✔ |
| Verfolgt Berechtigungen, Teilen, Löschen | ✘ | ✔ |
| Verfolgt Freigaben und Unterschriften | ✘ | ✔ |
| Fokus | Schnappschüsse des Inhalts | Vollständige Chronologie der Aktionen |
In einem guten System greifen beide ineinander: Der Audit-Trail sagt dir, dass Nutzer X um 14:03 Uhr Version 3 erstellt hat, die Versionshistorie zeigt dir, was in Version 3 anders ist.
3 Beispiele für Dokumenten-Audit-Trails
1. Einfacher manueller Audit-Trail
Ein manueller Audit-Trail ist eine Tabelle, in die das Team wichtige Aktionen selbst einträgt: Datum, Nutzer, Aktion und eine kurze Notiz.
| Datum | Nutzer | Aktion | Notizen |
|---|---|---|---|
| 2025-02-10 | A. Lopez | Erstellt | Erste Entwurfsversion erstellt. |
| 2025-02-11 | M. Davis | Überprüft | Klarstellung in Abschnitt 3 hinzugefügt. |
| 2025-02-12 | A. Lopez | Bearbeitet | Formulierungen basierend auf Feedback angepasst. |
| 2025-02-13 | R. Stone | Freigegeben | Endgültige Version veröffentlicht (v1.0). |
| 2025-03-01 | Trainingsabteilung | Angesehen | Für Mitarbeitereinführung aufgerufen. |
Das ist besser als nichts, hat aber zwei Schwächen: Einträge fehlen, sobald jemand vergisst, sie zu machen, und jeder mit Schreibrechten kann sie nachträglich ändern. Als Nachweis gegenüber Prüfern taugt eine solche Liste deshalb nur bedingt.
2. Vollautomatischer Audit-Trail in fynk
Ein automatischer Audit-Trail entsteht ohne manuelles Zutun und wird in Echtzeit aktualisiert. Wenn du deine Verträge in fynk verwaltest, wird jede Aktion aufgezeichnet: Aufrufe, Bearbeitungen, Kommentare, Freigaben, Signaturen und Statuswechsel, jeweils mit Person und exaktem Zeitstempel.
Der Audit-Trail in fynk lässt sich nach Person, Zeitraum, Art des Ereignisses oder Vertrag filtern. Niemand kann Einträge ändern oder löschen, auch Admins nicht. Das hilft dir, interne Richtlinien und externe Anforderungen wie ISO 27001 oder die DSGVO einzuhalten. Was fynk im Einzelnen protokolliert, zeigt der Beitrag Was du mit dem Audit-Trail von fynk nachverfolgen kannst.
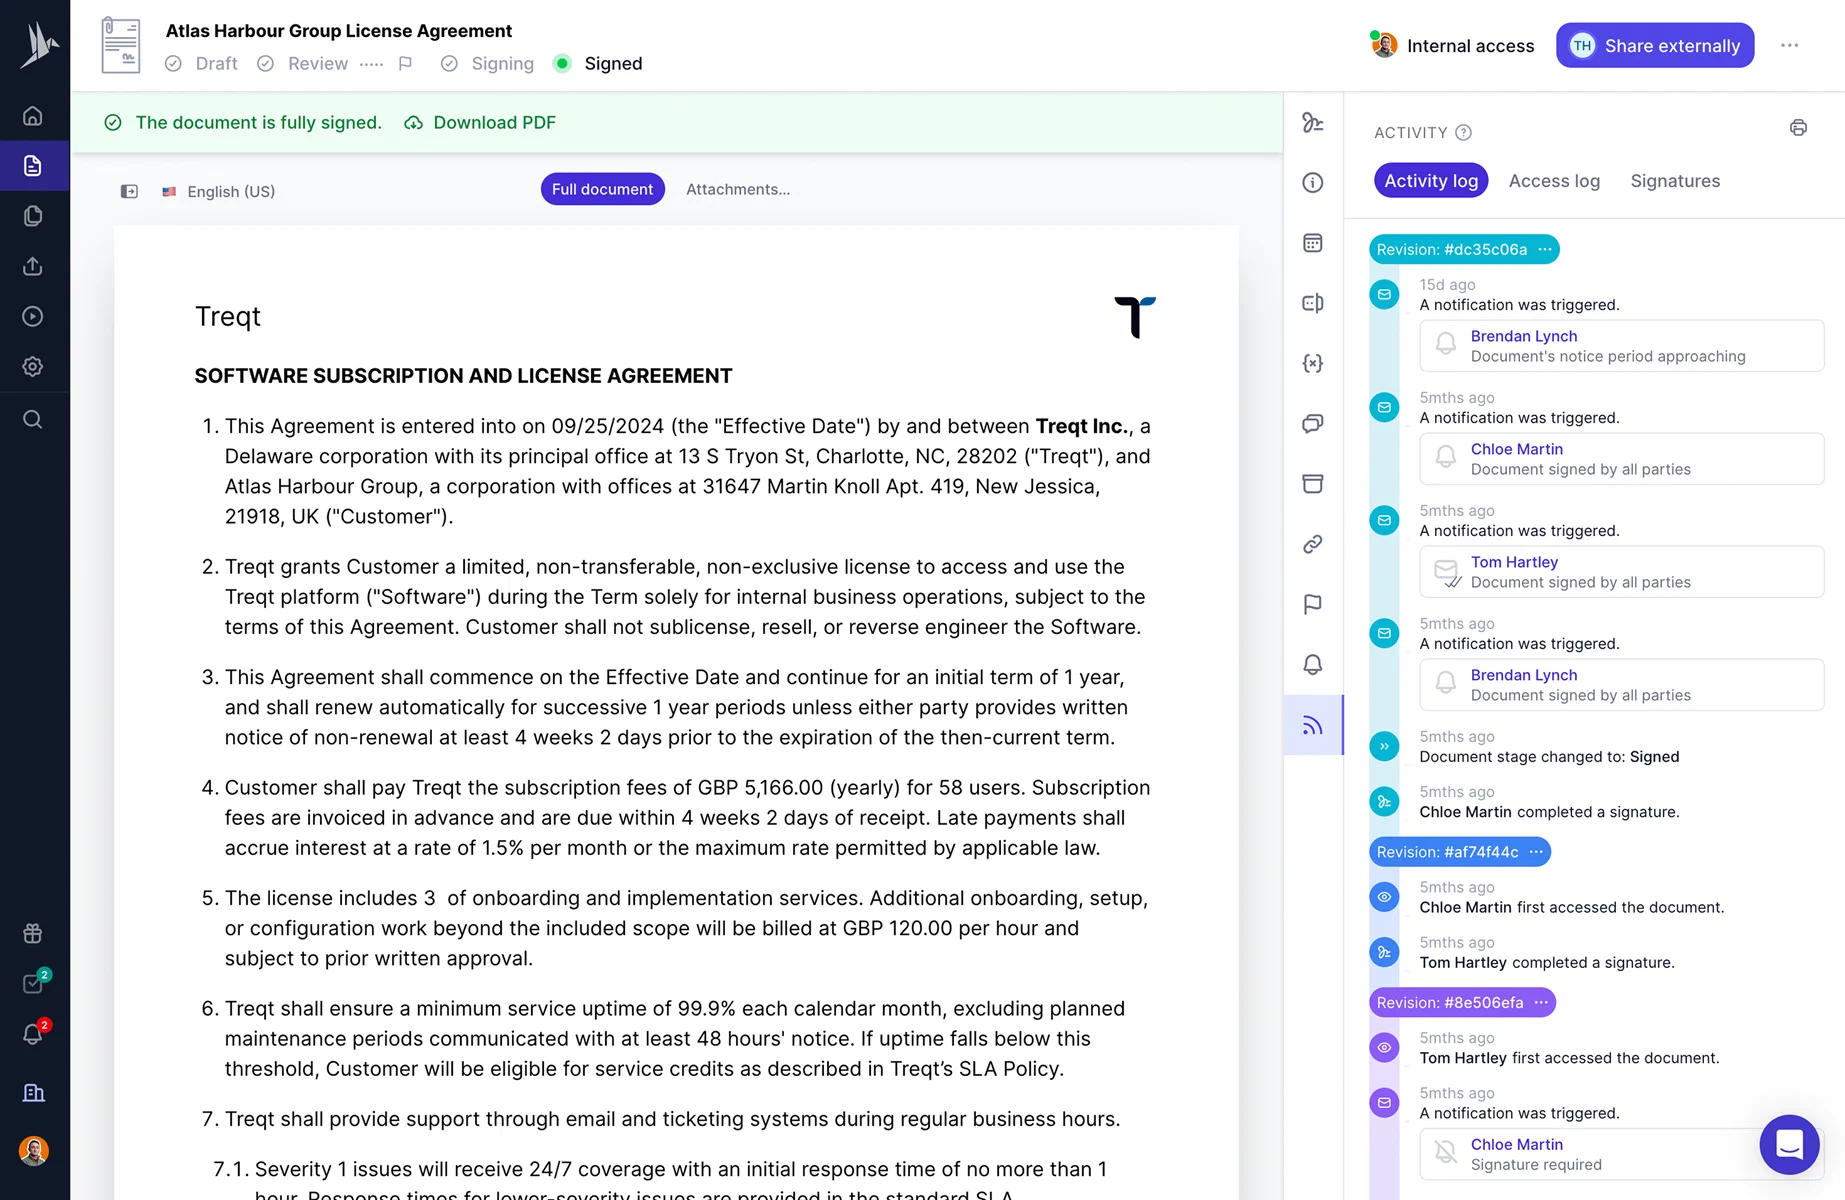


Audit-Trail (Aktivitätsprotokoll) in der fynk-App
3. Audit-Trail in Microsoft-Dokumenten
Word und SharePoint können Änderungen nachverfolgen und eine Dokumentenhistorie speichern, allerdings nur, wenn die Nutzer mitspielen. Sie müssen „Änderungen nachverfolgen“ aktivieren, Versionen sinnvoll benennen und die Dateien in SharePoint oder OneDrive speichern, damit Bearbeitungen und Aktivitäten überhaupt erfasst werden.
Bearbeitungen und Kommentare werden so sichtbar. Ein vollständiger Audit-Trail ist das aber nicht, denn er hängt von Einstellungen und konsequenter Nutzung ab. Wer „Änderungen nachverfolgen“ ausschaltet oder eine Kopie lokal bearbeitet, hinterlässt keine Spur. In regulierten Umgebungen wird deshalb meist ein Dokumentenmanagement- oder Vertragsmanagementsystem ergänzt.
Warum du einen Audit-Trail für deine Workflows brauchst
Gerade in regulierten Branchen kommst du an einem Dokumenten-Audit-Trail kaum vorbei. Aber auch sonst bringt er handfeste Vorteile:
- Transparenz und Verantwortlichkeit: Jeder Zugriff, jede Bearbeitung, jedes Teilen und jedes Löschen ist protokolliert. Fragen wie „Wer hat das geändert?“ beantwortet ein Blick ins Protokoll.
- Einfachere teamübergreifende Workflows: Wenn Legal, Finance und Operations am selben Dokument arbeiten, zeigt der Audit-Trail Übergaben klar und verhindert doppelte Arbeit.
- Compliance: Viele Vorschriften verlangen den Nachweis, dass du Dokumente kontrollierst, Änderungen verfolgst und Zugriffe protokollierst. Mit einem lückenlosen Audit-Trail hast du diesen Nachweis bereits.
- Schnellere Prüfungen: Welche Version wurde freigegeben, wer hat unterschrieben und wann? Der Audit-Trail zeigt es sofort, statt dass du E-Mails durchsuchst. Wie ein Vertragsaudit abläuft, liest du im Beitrag zum Vertragsmanagement-Audit.
- Beweis im Streitfall: Bestreitet jemand, einen Vertrag gesehen oder unterschrieben zu haben, belegt der Audit-Trail, was wirklich passiert ist.
- Weniger Risiko: Unbefugte Änderungen, Compliance-Verstöße und interne Konflikte werden seltener, weil jede Aktion einer Person zugeordnet ist.
Wann ist ein Audit-Trail Pflicht?
Ein allgemeines Gesetz, das für jedes Dokument einen Audit-Trail vorschreibt, gibt es nicht. In vielen Bereichen verlangen Gesetze und Standards aber, dass Änderungen nachvollziehbar bleiben. Ein Audit-Trail ist dann der einfachste Weg, das zu erfüllen.
| Bereich | Anforderung | Was das für den Audit-Trail bedeutet |
|---|---|---|
| Buchführung und Steuern (Deutschland) | § 146 Abs. 4 AO, § 239 Abs. 3 HGB, GoBD | Aufzeichnungen dürfen nicht so verändert werden, dass der ursprüngliche Inhalt nicht mehr feststellbar ist. Änderungen und Löschungen an elektronischen Aufzeichnungen sind zu protokollieren. |
| Datenschutz | Art. 5 Abs. 2 DSGVO (Rechenschaftspflicht) | Du musst nachweisen können, dass du personenbezogene Daten rechtmäßig verarbeitest. Zugriffsprotokolle sind dafür ein wichtiger Beleg. |
| Informationssicherheit | ISO/IEC 27001 (Anhang A, Protokollierung) | Ereignisse und Aktivitäten in Systemen sollen protokolliert, geschützt und ausgewertet werden. |
| Pharma, Medizin, Labor | EU-GMP-Leitfaden Annex 11, US-FDA 21 CFR Part 11 | Für elektronische Aufzeichnungen sind Audit-Trails ausdrücklich vorgesehen, mit Zeitstempel und Begründung von Änderungen. |
| Elektronische Signaturen | eIDAS-Verordnung, § 371a ZPO | Bei einfachen und fortgeschrittenen Signaturen würdigt das Gericht die Beweise frei. Der Audit-Trail belegt, wer wann unterschrieben hat. |
Für einen gewöhnlichen Liefer- oder Dienstleistungsvertrag schreibt das Gesetz keinen Audit-Trail vor. Sinnvoll ist er trotzdem, weil er im Streitfall und bei Prüfungen Arbeit und Risiko spart.
Audit-Trail bei elektronischen Signaturen
Besonders wichtig ist der Audit-Trail, wenn Verträge elektronisch unterschrieben werden. Viele Signaturplattformen hängen ihn als Prüfbericht oder Signaturprotokoll an das unterschriebene Dokument an. Er zeigt typischerweise:
- wann das Dokument versendet, geöffnet und unterschrieben wurde,
- an welche E-Mail-Adresse es ging und wie sich der Unterzeichner identifiziert hat (E-Mail, Code per SMS, eID),
- die IP-Adresse beim Unterschreiben,
- ob das fertige Dokument versiegelt ist, sodass spätere Änderungen auffallen.
Eine qualifizierte elektronische Signatur hat vor deutschen Gerichten die Beweiskraft einer privaten Urkunde. Bei einfachen und fortgeschrittenen Signaturen zählt dagegen, was du belegen kannst, und genau das liefert der Audit-Trail. Mehr dazu liest du im Beitrag zur Rechtsgültigkeit digitaler Unterschriften.
Welche Dokumente benötigen in der Regel Audit-Trails
1. Richtlinien, Verfahren und Compliance-Dokumentation
Dazu gehören SOPs, Unternehmensrichtlinien, Sicherheitsanleitungen, ISO-Dokumente, behördliche Unterlagen sowie interne und externe Prüfberichte.
2. Rechtliche, finanzielle und vertragliche Unterlagen
Verträge, NDAs, Jahresabschlüsse, Rechnungen, Bestellungen und alle Dokumente, die an Genehmigungen, Freigaben oder interne Kontrollen geknüpft sind. Wie Audit-Trails speziell bei juristischen Dokumenten helfen, beschreibt der Beitrag Juristische Dokumente mit Audit-Trail nachverfolgen.
3. HR- und mitarbeiterbezogene Dokumente
Arbeitsverträge, Leistungsbeurteilungen, Schulungsnachweise, Zertifikate und Abmahnungen brauchen in der Regel Nachverfolgbarkeit und Versionskontrolle, zumal sie personenbezogene Daten enthalten.
4. Technische, produktbezogene und projektspezifische Dokumentation
Produktspezifikationen, Änderungsanträge, Änderungsprotokolle, Projektpläne, Risikoregister und Vorfallberichte: alles, was sich laufend weiterentwickelt und kontrolliert aktualisiert werden muss.
5. Medizinische, laborbezogene und klinische Dokumentation
Patientenakten, Laborergebnisse, Studienunterlagen sowie Dokumente zur GLP- oder GMP-Compliance brauchen strikte Audit-Trails, weil Aufsichtsbehörden sie ausdrücklich verlangen.
Welche Informationen ein Dokumenten-Audit-Trail erfasst
1. Zeitstempel, Benutzeraktionen und Dokumentenereignisse
Jedes Ereignis im Audit-Trail trägt Datum und Uhrzeit: wann das Dokument erstellt, angesehen, bearbeitet, geteilt oder gelöscht wurde.
Dazu kommt die Aktion selbst, zum Beispiel „geöffnet“, „Abschnitt 5 bearbeitet“, „Berechtigungen geändert“ oder „zur Freigabe gesendet“. Das sind die Dokumentenereignisse.
2. Wer darauf zugegriffen, es angesehen, bearbeitet oder freigegeben hat
Es geht nicht nur darum, was passiert ist, sondern auch, wer es getan hat. Jeder Eintrag enthält eine Benutzerkennung (Name, E-Mail oder System-ID) und oft weitere Details wie Gerät oder IP-Adresse.
So beantwortest du Fragen wie „Wer hat das Dokument gestern Abend angesehen?“, „Wer hat es freigegeben?“ oder „Wer hat die Bedingungen geändert?“
Was macht einen vollständig überprüfbaren Dokumentenverlauf aus
Damit ein Dokumentenverlauf einer Prüfung standhält, muss er:
- systemgeneriert und mit Zeitstempel versehen sein, ohne nachträgliche manuelle Einträge,
- eindeutig zugeordnet sein, etwa über eine Dokumentnummer oder ID, damit jedes Protokoll zur richtigen Datei gehört,
- Kontext und Metadaten zu jeder Aktion erfassen (welche Version, welche Änderung, von wo), damit sich die vollständige Ereigniskette rekonstruieren lässt,
- manipulationssicher und vollständig sein: Einträge dürfen sich nicht bearbeiten oder löschen lassen, ohne dass es auffällt.
Der Dokumenten-Audit-Trail in der Praxis
Wie entsteht ein Audit-Trail in deinen Workflows, und wo wird er gespeichert? Ein genauerer Blick.
Wie Ereignisprotokolle in einem Audit-Trail-Dokument erfasst werden
Bei jeder Aktivität an einem Dokument (Upload, Bearbeitung, Teilen, Freigabe) legt ein modernes System ein Ereignis an: wer, wann, was genau und oft auch von wo (Gerät, IP). In fynk findest du diese Informationen im Aktivitätsprotokoll jedes Dokuments.
Weil diese Ereignisprotokolle systemgeneriert sind, musst du dich nicht auf manuelle Aufzeichnungen verlassen, die fehleranfällig und leicht zu manipulieren wären.
Wie Systeme Audit-Trail-Protokolle erzeugen
Im Hintergrund erledigt ein Dokumentenmanagementsystem fünf Dinge:
- Ereignisse automatisch erfassen: Upload, Bearbeitung und Teilen erzeugen jeweils einen Protokolleintrag.
- Einträge dem Dokument zuordnen: über eine eindeutige Dokument-ID, damit jede Aktion klar zugeordnet ist.
- Versionen verknüpfen: Eine neue Version entsteht, die vorherige bleibt erhalten, die Versionsnummer steigt. So bleibt der gesamte Lebenszyklus nachvollziehbar.
- Protokolle durchsuchbar und exportierbar machen: Filter nach Nutzer, Datum, Dokument oder Aktionstyp, Export für Prüfer.
- Protokolle absichern: etwa durch Append-only-Logs oder WORM-Speicher, damit der Verlauf auch nach langer Aufbewahrung vertrauenswürdig bleibt.
Wie sichere Dokumentenspeicherung mit Audit-Trail und Versionierung funktioniert
Sichere Speicherung, Versionskontrolle und Audit-Trail zusammen ergeben eine solide Dokumenten-Governance:
- Du speicherst Dokumente in einem sicheren Repository, in dem Zugriffsrechte durchgesetzt werden.
- Ändert sich ein Dokument, legt das System eine neue Version an. Die alte bleibt zur Referenz erhalten.
- Jede Aktion am Dokument landet im Audit-Trail. Weil Protokoll und Versionen verknüpft sind, kannst du sagen: „Version 3 wurde von Nutzer X um Zeit T bearbeitet“, und die Versionen vergleichen.
- Audit-Protokolle und Versionshistorie sind selbst geschützt: Verschlüsselung, rollenbasierter Zugriff, Export- und Archivfunktionen.
- In regulierten Bereichen (Legal, Finance, Healthcare) kannst du so nicht nur zeigen, dass eine Datei existiert, sondern wie sie entstanden ist und wer sie wann bearbeitet hat.
Suchst du ein zuverlässiges Tool für Audit-Trails von Dokumenten?
Seine volle Wirkung entfaltet ein Audit-Trail, wenn er direkt im Vertrags-Repository entsteht. fynk ist genau dafür gebaut:
- Das Repository speichert nicht nur Dateien, es verfolgt Versionen, protokolliert jede Aktion und ist die zentrale Quelle für alle Verträge.
- fynk ist von Anfang an auf die DSGVO ausgelegt. Die Daten liegen auf ISO-27001-zertifizierten Servern im Europäischen Wirtschaftsraum (EWR), und du bleibst Verantwortlicher für deine Daten.
- fynk selbst ist nach ISO 27001 zertifiziert, das Informationssicherheits-Managementsystem wurde also unabhängig geprüft.
- Audit-Trail, Versionierung, sicheres Repository und Compliance in einem System: So bist du für interne Audits, externe Prüfer und teamübergreifende Zusammenarbeit gut aufgestellt.
Bereit, jedes Dokument vollständig nachvollziehbar zu machen? Probier fynk aus und sieh selbst, wie einfach konformes Dokumentenmanagement sein kann.
Sind Sie auf der Suche nach einer Vertragsmanagementlösung?
Erfahren Sie, wie fynk den Abschluss von Geschäften beschleunigen und das elektronische Unterschreiben vereinfachen kann – beantragen Sie eine Demo, um fynk in Aktion zu sehen.
FAQs
Ein Audit-Trail ist ein automatisches Protokoll, das festhält, wer wann was an einem Dokument oder in einem System getan hat. Er funktioniert wie ein Fahrtenbuch: Jede Aktion wird mit Person und Zeitstempel eingetragen und lässt sich später nicht mehr unbemerkt ändern.
Ein Dokumenten-Audit-Trail zeigt, was im Lebenszyklus eines Dokuments passiert ist, indem er Bearbeitungen, Ansichten, Freigaben, Unterschriften und Berechtigungsänderungen aufzeichnet. Er sorgt für Transparenz und Verantwortlichkeit und dient als Nachweis bei Prüfungen und im Streitfall.
Nein. Die Versionshistorie zeigt, wie sich der Inhalt eines Dokuments im Lauf der Zeit verändert hat. Ein Audit-Trail protokolliert dagegen alle Aktionen am Dokument, also auch Zugriffe, Teilen, Löschen, Freigaben und Unterschriften.
Nein. Besonders hilfreich ist er in regulierten, risikobehafteten oder teamübergreifenden Abläufen, etwa bei Verträgen, Finanzunterlagen, HR-Dokumenten, SOPs und Projektdokumentation.
Ein ordentlicher Audit-Trail ist systemgeneriert und manipulationssicher. Nutzer, auch Administratoren, können Einträge weder bearbeiten noch löschen. Nur so bleibt der Verlauf für Audits, Streitfälle und Compliance-Prüfungen vertrauenswürdig.
fynk protokolliert automatisch jede Aktion an einem Vertrag, zum Beispiel Aufruf, Bearbeitung, Kommentar, Freigabe oder Signatur, jeweils mit Person und Zeitstempel. Das spart manuelle Arbeit, und du hast jederzeit einen vollständigen, filterbaren Verlauf.
Sammle alle relevanten Dateien und prüfe, ob zu jeder ein vollständiger Audit-Trail existiert. Kontrolliere, ob Versionshistorie, Zugriffsprotokolle und Freigaben aktuell sind, und speichere alles zentral und geschützt, damit Prüfer schnell finden, was sie brauchen.
Nur eingeschränkt. Liegt die Datei in OneDrive oder SharePoint, siehst du eine Versionshistorie. Excel protokolliert aber nicht automatisch alle Aktionen wie Ansichten, Berechtigungsänderungen oder das Teilen. Für einen vollständigen Audit-Trail brauchst du ein Dokumenten- oder Vertragsmanagementsystem.
Ein allgemeines Gesetz dafür gibt es nicht. Verlangt wird Nachvollziehbarkeit aber zum Beispiel für steuerrelevante elektronische Aufzeichnungen nach GoBD und Paragraf 146 Absatz 4 AO, für elektronische Aufzeichnungen in der Pharmaindustrie (EU-GMP Annex 11, FDA 21 CFR Part 11) und im Rahmen der Rechenschaftspflicht der DSGVO. Auch ohne Pflicht ist er empfehlenswert, weil er Prüfungen und Streitfälle deutlich einfacher macht.
Bitte beachten Sie, dass keiner der Inhalte in unserem Blog als Rechtsberatung angesehen werden sollte. Wir verstehen die Komplexitäten und Feinheiten rechtlicher Angelegenheiten und so sehr wir uns auch bemühen, unsere Informationen genau und nützlich zu gestalten, können diese nicht den individuellen Rat eines qualifizierten Rechtsanwalts ersetzen.
Erhalte regelmäßig wertvolle Inhalte rund um Vertragsmanagement

Weniger Zeit mit Verträgen. Mehr Zeit für dein Unternehmen.
Verträge so verwalten, wie es sein sollte: schnell, klar und zu deinen Bedingungen.
Kein aufwendiges Setup
In Tagen statt Monaten live
Kein Lock-in
Jederzeit vollständiger Export
Keine versteckten Kosten
Signaturen inklusive, keine Umschlaggebühr